Specjalista dla każdego obszaru
Jeden specjalistyczny dostawca na każdą domenę zabezpieczeń zapewnia ukierunkowane doradztwo i zapobiega konfliktom w portfolio.

Specjalistyczna cyberobrona · Europa Środkowo-Wschodnia
Specjalistyczne rozwiązanie dla każdego obszaru ochrony. Jeden partner techniczny, który dba o ich współpracę w całej Europie Środkowo-Wschodniej.
Wybierz punkt początkowy
Dla organizacji
Dla partnerów i MSSP
Dla dostawców
Your cyber defense advantage
Yellow Cube łączy innowacje światowych producentów z praktyczną wiedzą techniczną i przejrzystą architekturą ochrony suwerennych cyfrowo sieci w Europie Środkowo-Wschodniej.
Pomagamy partnerom i organizacjom określić potrzeby w zakresie ochrony, sprawdzić technologie w praktyce i skutecznie je wdrożyć. Wsparcie ekspertów trwa także po zakupie.
Jeden specjalistyczny dostawca na każdą domenę zabezpieczeń zapewnia ukierunkowane doradztwo i zapobiega konfliktom w portfolio.
Projekty realizujemy wspólnie z lokalnym integratorem lub usługodawcą, zachowując jego relację z klientem.
Architektura, weryfikacja koncepcji, szkolenia i eskalacja pozostają częścią zaangażowania.
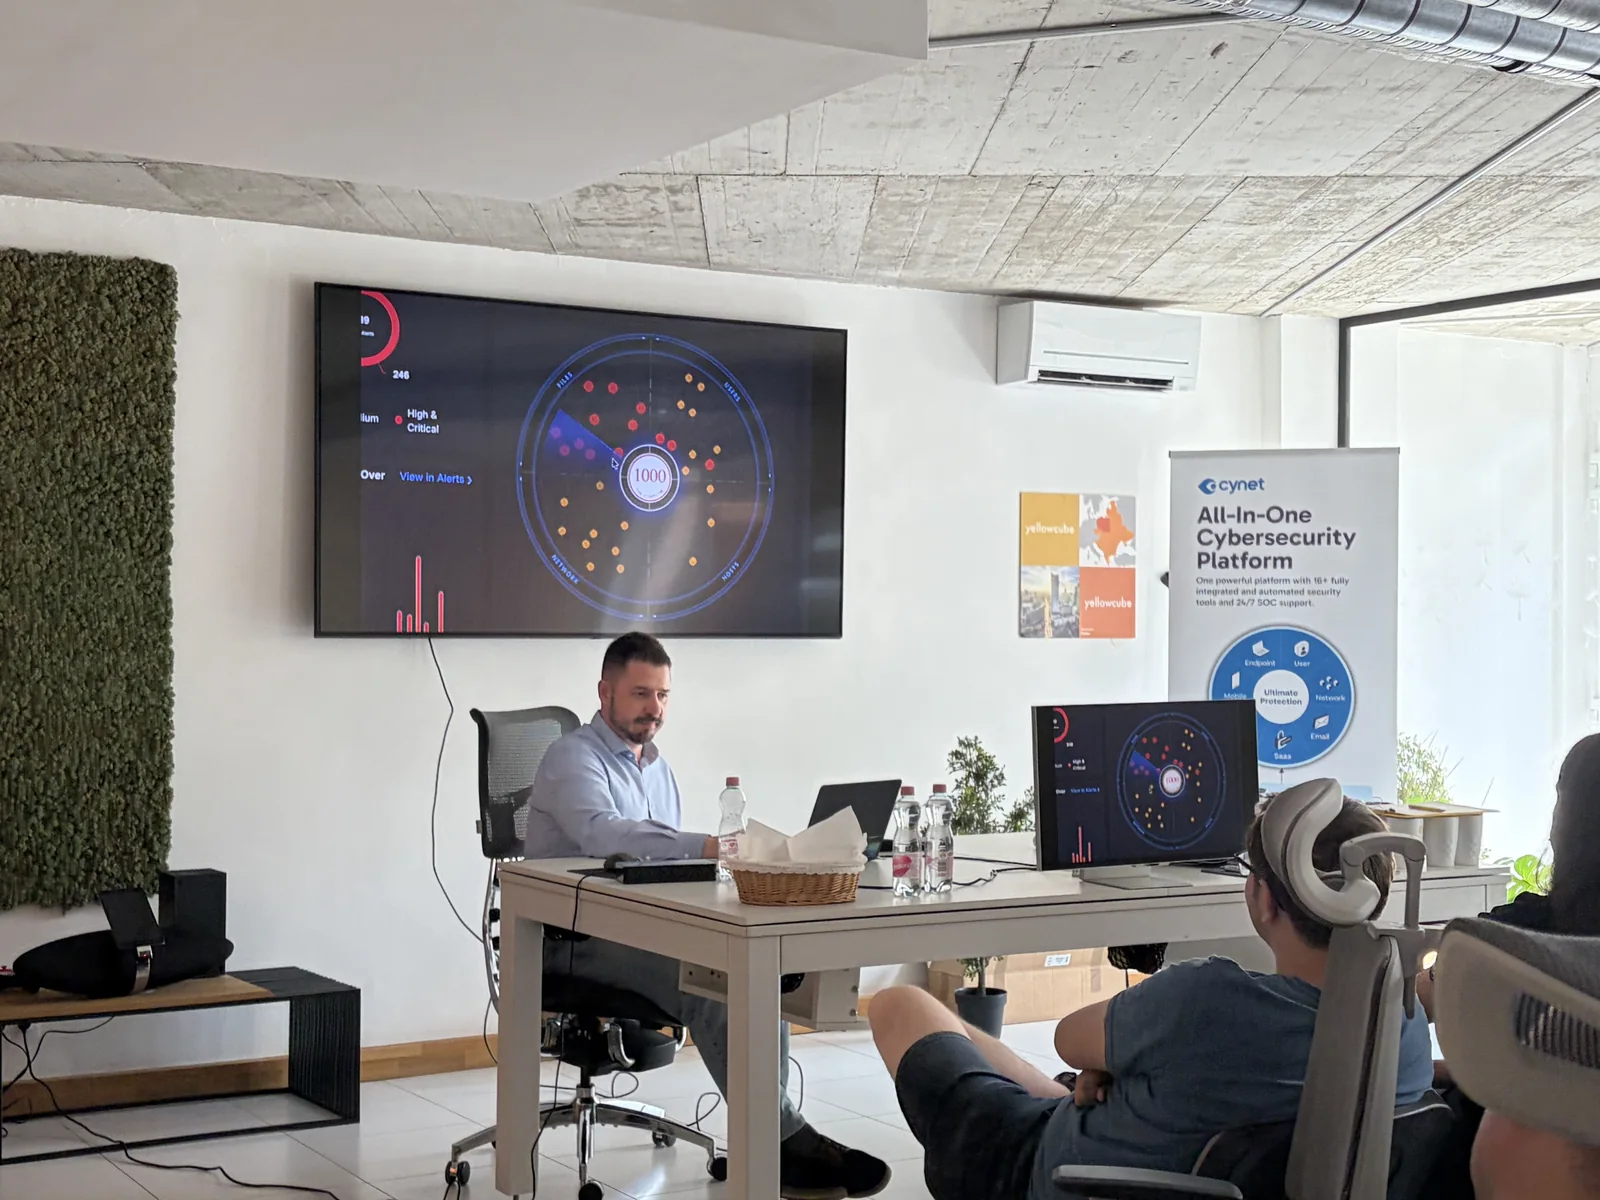
Pomysły, narzędzia i architektury sprawdzane pod realnym obciążeniem, otwarcie, razem z ich twórcami.
Poznaj HackLabDwie dekady partnerów, inżynierów, klientów i trudnych problemów, które warto rozwiązywać. Yellow Cube 20 był świętem wszystkich, którzy umożliwili tę podróż i pracę, która wciąż jest przed nami.
Codzienność w Yellow Cube
Wspólny ekran, nowe pytanie, śmiech w przerwie między sesjami. To ludzka strona naszej pracy: uczymy się od siebie i wspólnie się rozwijamy.
Poznaj nas
Nauka w praktyce, pytanie po pytaniu.
Relacje, które trwają także po spotkaniu.
Pełny obraz
Nasz uniwersalny model cyberobrony najpierw mapuje rzeczywiste możliwości operacyjne, a następnie umieszcza jednego specjalistycznego dostawcę w każdej domenie.
Chroń użytkowników, uprawnienia i tożsamości maszyn.
Zapobiegaj, wykrywaj i powstrzymuj najczęściej używane ścieżki ataków.
Kontroluj ruch z oddziału do strefy przemysłowej.
Zabezpiecz obciążenia, interfejsy API i łańcuch dostaw oprogramowania.
Zamieniaj telemetrię w decyzje i reagowanie w uzgodnionym zakresie.
Sprawdź skuteczność zabezpieczeń, zanim dojdzie do incydentu.
Kogo chronimy
Architektura, wymogi regulacyjne i dopuszczalny czas przestoju zależą od branży. Dlatego planowanie ochrony zaczynamy od konkretnego środowiska.
Połączenie cyberobrony i przeciwdziałania oszustwom z bieżącym wglądem w zagrożenia.
Bezpieczne enklawy i pewność działania.
Odporne, suwerenne architektury zgodne z modelem Zero Trust.
Ochrona uwzględniająca zgodność i suwerenność cyfrową.
Ochrona danych w przypadku złożonych sieci klinicznych.
Praktyczna ochrona w ramach rzeczywistych ograniczeń budżetowych.
Niedrogie, skalowalne zabezpieczenia bez kosztów ogólnych przedsiębiorstwa.
Europejskie i zaufane cyberbezpieczeństwo
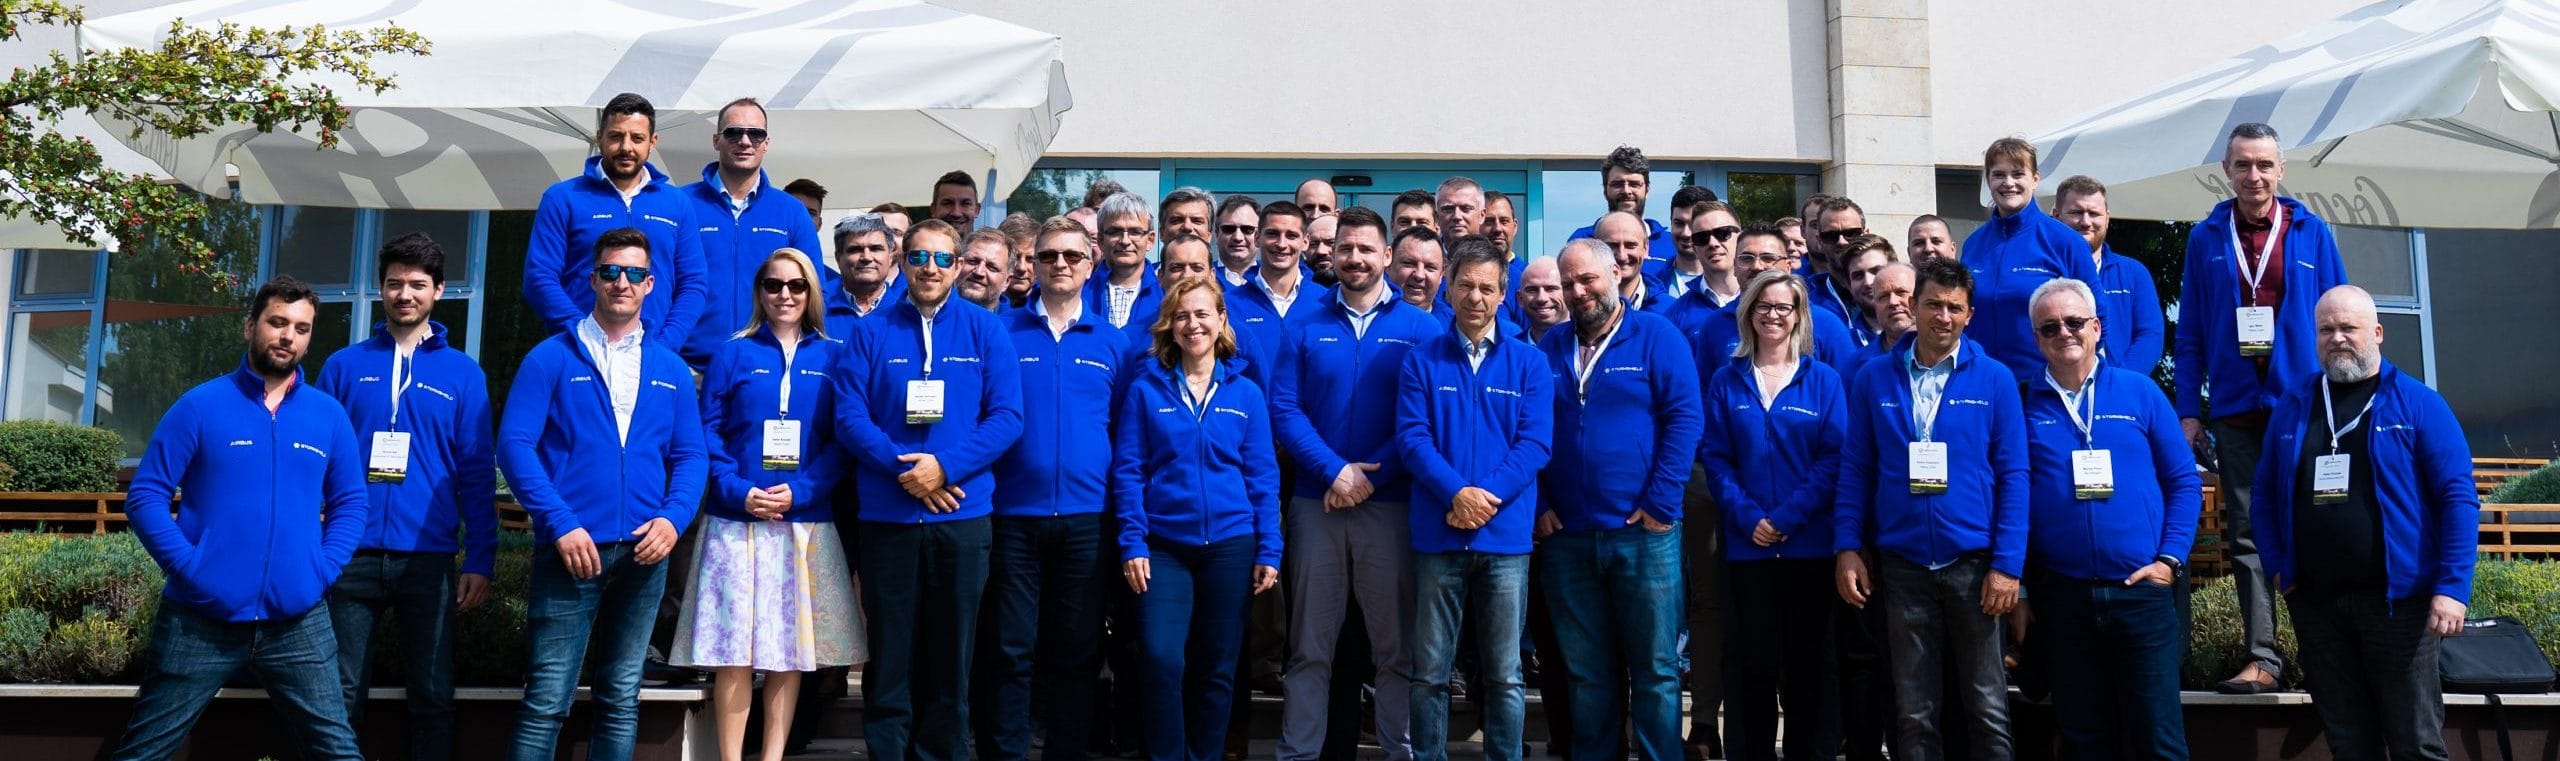
Priorytetowo traktujemy technologie, których własność, łańcuch dostaw i certyfikaty mogą wytrzymać kontrolę. Stormshield — flagowy dostawca zabezpieczeń sieciowych firmy Airbus CyberSecurity — to najdłużej działający przykład takiego podejścia w naszym portfolio.
Zamiast pełnoekranowego filmu dostawcy, obok twierdzenia znajduje się dowód: zastosowana skala, przeszkoleni inżynierowie i certyfikaty, które mają znaczenie w regulowanych środowiskach.
Kontekst certyfikacji
Więcej niż dystrybucja
Cykle życia technologii, premiery i rozwój marki regionalnej w ramach jednego odpowiedzialnego zespołu lokalnego.
✓Inżynieria przedsprzedażna, certyfikowane szkolenia, warsztaty i dostęp do laboratorium w ramach technologii.
✓Praktyczne laboratoria, symulacje i ćwiczenia cyberobrony odtwarzające rzeczywiste warunki pracy.
✓Przeglądy architektury, projekty sprawdzające koncepcję i weryfikacja stosu przed podjęciem decyzji o zakupie.
✓Skonsolidowane miesięczne rozliczenia, usługi typu pay-as-you-go, opcje Whitelabel i całodobowa pomoc SOC.
✓Rekonstrukcja incydentu, gotowość do APT, wiedza specjalistyczna w zakresie oszustw i badania skoncentrowane na kontroli.
✓Bezpieczeństwo zarządzane 24 godziny na dobę, 7 dni w tygodniu
Monitorowanie, analiza i reagowanie w uzgodnionym zakresie, realizowane z lokalnym partnerem. Granice usługi ustalamy przed incydentem.
Poznaj zarządzany SOCSugerowane ceny referencyjne dla klienta końcowego · Minimum 25 urządzeń
Aktualne kampanie
Katalog nagród na Q4 Q4 2026
Nagrody od 50 do 500 punktów. Wybierz coś dla siebie.
Wybierz nagrodę
ZeroGap
Z ZeroGap korzystasz z nowego rozwiązania bez opłaty licencyjnej do wygaśnięcia obecnej licencji.
Poznaj ZeroGap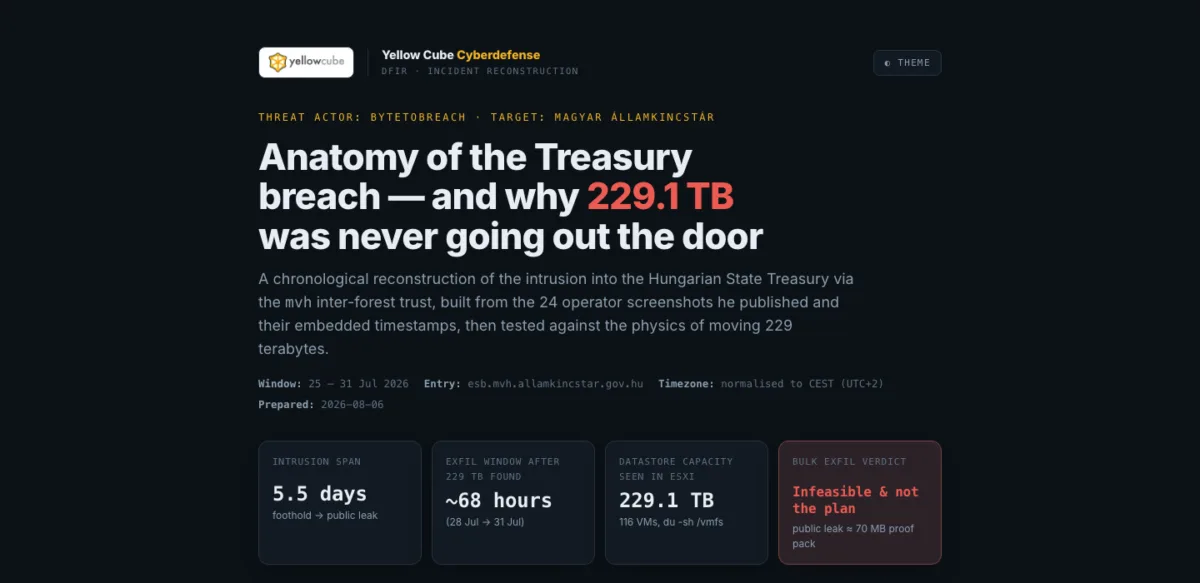
Nowy raport · Rekonstrukcja zdarzenia DFIR
Po ataku na węgierski skarb państwa Magyar Államkincstár napastnik opublikował 24 zrzuty ekranu z sieci wewnętrznej. Na podstawie znaczników czasu odtworzyliśmy przebieg ataku: od wykorzystania dziewięcioletniej luki WebLogic do publicznego wycieku minęło 5,5 dnia. Drogę otworzyła niemonitorowana relacja zaufania między lasami Active Directory.
Każdy etap ataku zestawiamy z zabezpieczeniem, które mogło go zatrzymać. Wyjaśniamy też, dlaczego deklarowane w doniesieniach 229,1 TB danych nie mogło zostać wykradzione.
Baza wiedzy · Słownik cyberobrony
Przystępne, niezależne od dostawców wyjaśnienia technologii, zagrożeń, operacji bezpieczeństwa i europejskich regulacji.
Definicje ze źródłami · Praktyczne przykłady · Ograniczenia i powiązane pojęcia
Poznaj pojęcie Operacje bezpieczeństwa i zarządzane usługi bezpieczeństwa
Centrum operacji bezpieczeństwa (security operations center, SOC) to ludzie, procesy i technologia odpowiedzialni za ciągły monitoring środowiska cyfrowego organizacji oraz koordynację wykrywania, dochodzenia i reagowania na incydenty bezpieczeństwa.
Proste odpowiedzi
Model operacyjny jest równie ważny jak technologia. Są to granice, które wyraźnie określamy przed rozpoczęciem projektu.
Jesteśmy dystrybutorem ze względu na strukturę, z głębokością techniczną, której większość dystrybutorów nie utrzymuje. Partner lokalny jest właścicielem relacji z klientem. Yellow Cube dodaje wybór dostawców, architekturę, inżynierię przedsprzedażową, szkolenia i SOC za usługami zarządzanymi.
Nie. Stormshield to nasz najdłużej działający dostawca i największy pod względem wdrożonego zasięgu, ale oferta obejmuje pełen zakres — od tożsamości, punktu końcowego i poczty elektronicznej po OT, analizę zagrożeń, walidację i operacje związane z bezpieczeństwem. Wymóg prowadzi; katalog następuje.
Chodzi o technologie spełniające rygorystyczne wymagania administracji i wojska, także w zakresie struktury własności oraz łańcucha dostaw. Certyfikaty i dopuszczenia, takie jak NATO Restricted, EU Restricted i Common Criteria, dostarczają dowodów przy ocenie jurysdykcji i długoterminowej kontroli.
Kontakt typu lead przekazujemy partnerowi najlepiej dopasowanemu do lokalizacji, branży i wielkości klienta. Działamy przez sieć partnerską i respektujemy zarejestrowane szanse sprzedaży.