Területenként válogatva
Biztonsági területenként egy specialista gyártó tartja fókuszban a tanácsadást, és megelőzi a portfólión belüli versengést.
Szakértő kibervédelem · Közép-kelet-európai régió
Minden védelmi területre egy specialista megoldás. Egy műszaki partner, aki a közép-kelet-európai régióban gondoskodik az együttműködésükről.
Válassza ki a kiindulópontot
Szervezeteknek
Partnereknek és MSSP-knek
Gyártóknak
Your cyber defense advantage
A Yellow Cube a világ vezető gyártóinak innovációját gyakorlati mérnöki tudással és átlátható védelmi architektúrával kapcsolja össze a közép-kelet-európai régió digitálisan szuverén hálózataiban.
Segítünk partnereinknek és a szervezeteknek meghatározni a szükséges védelmi képességeket, valós körülmények között kipróbálni a technológiát és sikeresen üzemeltetni azt. A szakértői támogatás a vásárlás után is folytatódik.
Biztonsági területenként egy specialista gyártó tartja fókuszban a tanácsadást, és megelőzi a portfólión belüli versengést.
Az ügyfélprojekteket a helyi integrátorral vagy szolgáltatóval közösen valósítjuk meg, nem őket megkerülve.
Az architektúra, a proof-of-concept munka, a képzés és az eszkaláció a teljes együttműködés része marad.
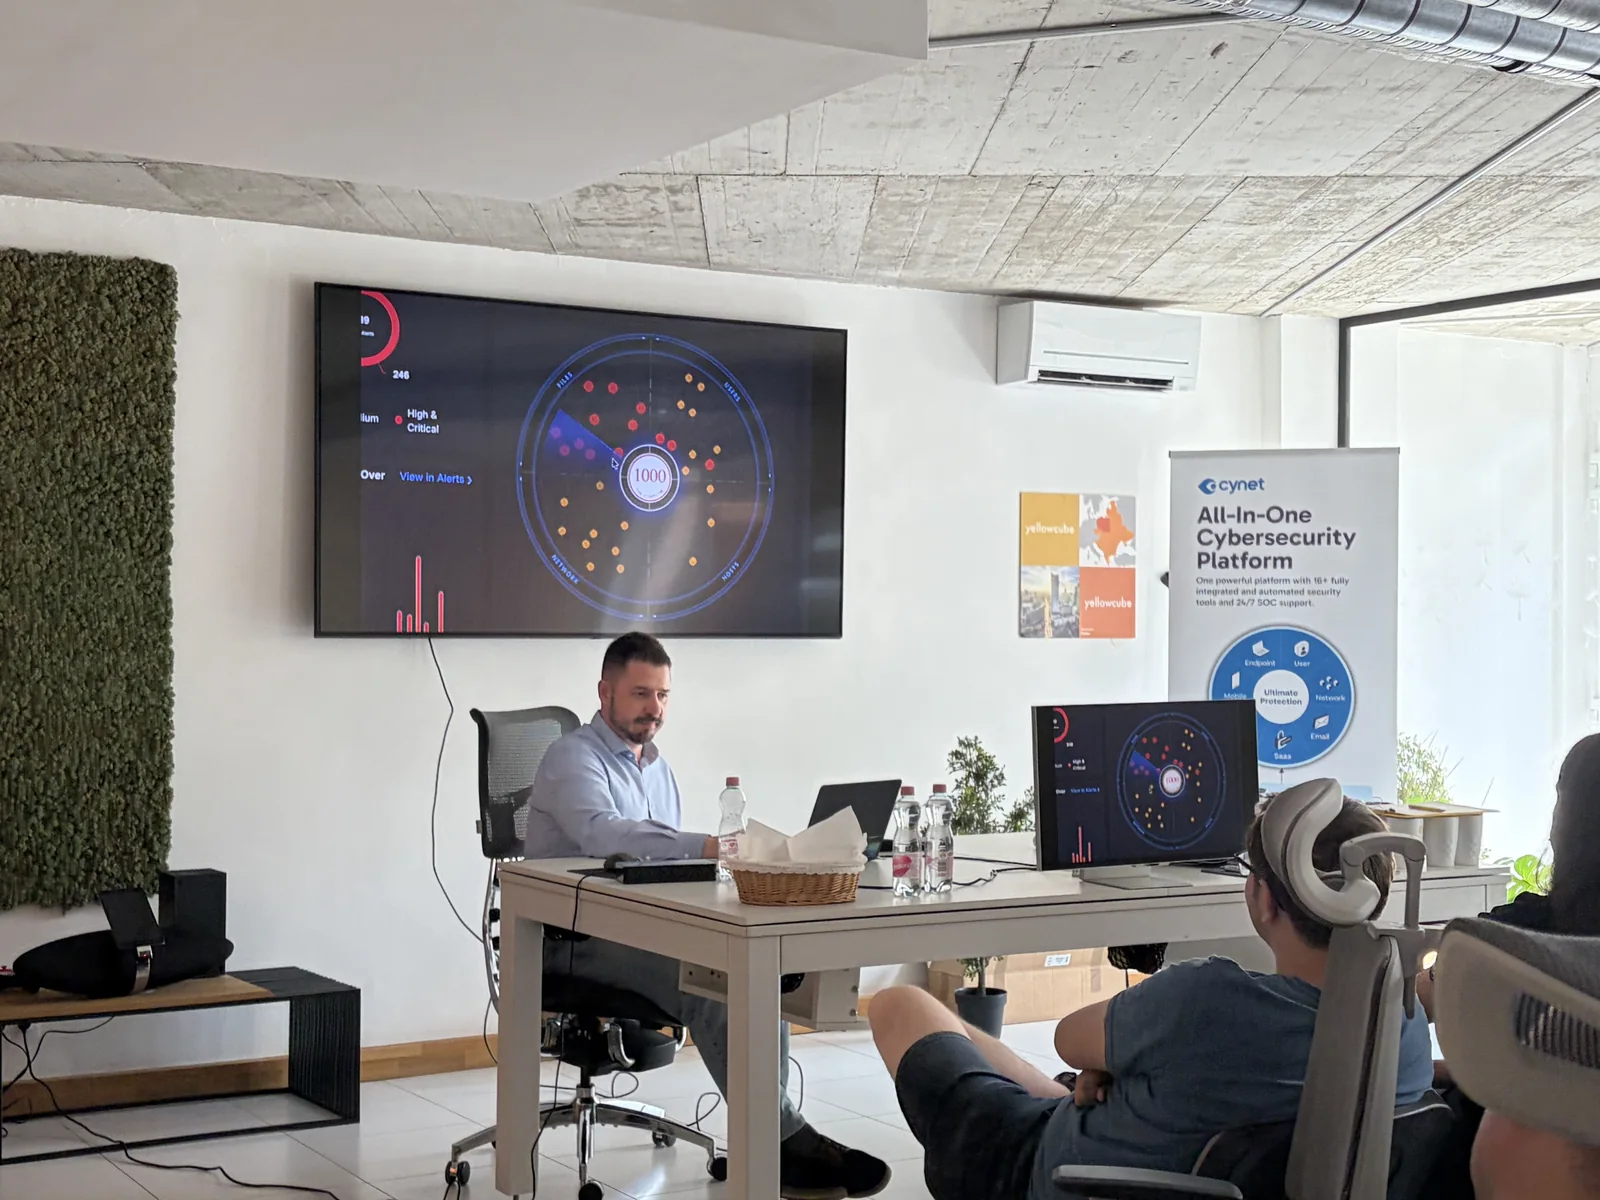
Ötletek, eszközök és architektúrák próbája valós terhelés alatt, nyíltan, az alkotóikkal együtt.
Fedezze fel a HackLabotHúsz év partnerekkel, mérnökökkel és ügyfelekkel, közösen megoldott nehéz feladatokkal. A Yellow Cube 20 mindazok ünnepe volt, akik hozzájárultak ehhez az úthoz, és azoké a feladatoké is, amelyek még előttünk állnak.
Mindennapok a Yellow Cube-nál
Egy közös képernyő, egy új kérdés, nevetés két előadás között. Ilyen a munkánk emberi oldala: tanulunk egymástól, és együtt fejlődünk.
Ismerj meg minket
Gyakorlati tanulás, kérdésről kérdésre.
Kapcsolatok, amelyek az előadás után is velünk maradnak.
A teljes kép
Univerzális kibervédelmi modellünk először a valódi működési képességeket térképezi fel, majd minden területhez egy specialista gyártót rendel.
Védje a felhasználókat, a jogosultságokat és a gépi identitásokat.
Előzze meg, észlelje és állítsa meg a leggyakoribb támadási útvonalakat.
Felügyelje a forgalmat a fiókirodától az ipari zónáig.
Védje a munkaterheléseket, az API-kat és a szoftverellátási láncot.
Alakítsa a telemetriát döntésekké és jóváhagyott reagálássá.
Bizonyítsa, hogy a kontrollok már az incidens előtt működnek.
Akiket védünk
Az architektúra, a szabályozási követelmények és az elfogadható üzemkiesés iparáganként eltér. A védelmet ezért az adott környezethez kell tervezni.
A kiberbiztonság és a csalásmegelőzés összehangolása, valós idejű átláthatósággal.
Biztonságos zónák és üzembiztonság.
Ellenálló, szuverén és Zero Trust architektúrák.
A megfelelési követelményekhez és a szuverenitáshoz igazodó védelem.
Adatközpontú védelem összetett klinikai hálózatokhoz.
Gyakorlati védelem valós költségvetési korlátok között.
Megfizethető, skálázható biztonság nagyvállalati többletteher nélkül.
Európai és megbízható kiberbiztonság
Azokat a technológiákat helyezzük előtérbe, amelyek tulajdonosi háttere, ellátási lánca és minősítései kiállják az átvilágítást. Ennek a megközelítésnek portfóliónkban a Stormshield, az Airbus CyberSecurity kiemelt hálózatbiztonsági gyártója a legrégebbi példája.
Egy teljes képernyős gyártói videó helyett a bizonyítékot az állítás mellé tesszük: telepített rendszerek száma, képzett mérnökök és a szabályozott környezetekben valóban számító minősítések.
Minősítési háttér
Több mint disztribúció
Technológiai életciklusok, bevezetések és regionális márkaépítés egy felelős helyi csapattal.
✓A technológiához presales mérnöki támogatás, minősített képzés, workshopok és laborhozzáférés tartozik.
✓Gyakorlati laborok, szimulációk, cyber range környezetek és valós működési feltételekre épülő gyakorlatok.
✓Architektúra-felülvizsgálat, proof-of-concept projektek és a technológiai rendszer validációja a beszerzési döntések előtt.
✓Összevont havi számlázás, használatarányos szolgáltatások, Whitelabel lehetőségek és 24x7 SOC-támogatás.
✓Incidensrekonstrukció, APT-felkészültség, csalásfelderítési szakértelem és kontrollközpontú kutatás.
✓24x7 menedzselt biztonság
Monitorozás, kivizsgálás és jóváhagyott reagálás a helyi partnerrel közösen, még az incidens előtt rögzített szolgáltatási határokkal.
A menedzselt SOC felfedezéseJavasolt végfelhasználói referenciaár · minimum 25 eszköz
Aktuális kampányok
Q4-es ajándékkatalógus 2026. Q4
Ajándékok 50–500 pontért. Válassza ki a kedvencét.
Válasszon ajándékot
ZeroGap
A ZeroGap új megoldását licencdíj nélkül használhatja a jelenlegi licence lejártáig.
A ZeroGap felfedezése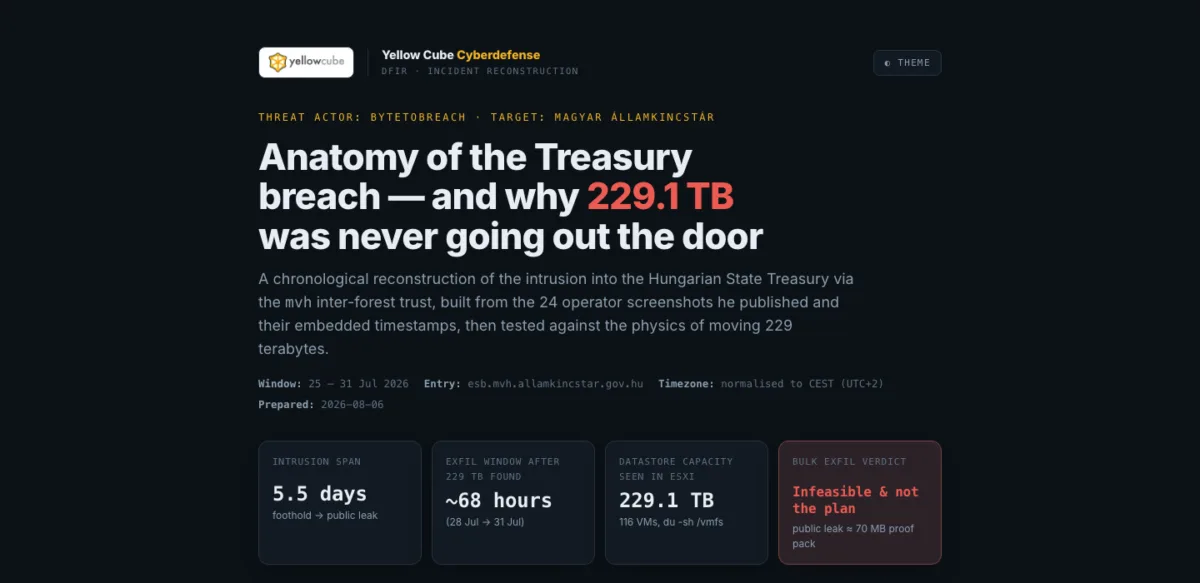
Új jelentés · DFIR incidensrekonstrukció
Amikor a Magyar Államkincstár elleni támadás elkövetője 24 képernyőképet tett közzé a belső hálózatból, csapatunk a képekbe ágyazott időbélyegek alapján rekonstruálta a teljes folyamatot: egy kilencéves WebLogic CVE-től 5,5 nap alatt jutottak el a nyilvános adatszivárogtatásig, egy olyan erdők közötti bizalmi kapcsolaton keresztül, amelyet senki sem figyelt.
A támadási lánc minden lépéséhez megmutatjuk azt a kontrollt, amely megállíthatta volna, és azt is, miért nem kerülhetett ki valójában a címlapokon szereplő 229,1 TB adat.
Tudástár · Kibervédelmi fogalomtár
Egyszerű, gyártó-semleges magyarázatok a kiberbiztonsági technológiáról, a fenyegetésekről, a műveletekről és az európai szabályozásról.
Forrásolt definíciók · Gyakorlati példák · Korlátok és kapcsolódó fogalmak
Ismerjen meg egy fogalmat Biztonságüzemeltetés és menedzselt biztonsági szolgáltatások
A biztonsági műveleti központ (security operations center, SOC) azon emberek, folyamatok és technológiák összessége, amelyek a szervezet digitális környezetének folyamatos monitorozásáért, valamint a biztonsági incidensek észlelésának, kivizsgálásának és megválaszolásának koordinálásáért felelnek.
Egyenes válaszok
A működési modell ugyanolyan fontos, mint a technológia. Ezeket a kereteket minden projekt indulása előtt egyértelművé tesszük.
Felépítésünk szerint disztribútorok vagyunk, de olyan műszaki mélységgel, amelyet a legtöbb disztribútor nem tart fenn. Az ügyfélkapcsolat a helyi partneré. A Yellow Cube ehhez gyártóválasztást, architektúrát, presales mérnöki támogatást, képzést és a menedzselt szolgáltatások mögött álló SOC-ot adja.
Nem. A Stormshield a legrégebbi gyártói partnerünk és a telepített rendszerek száma alapján a legnagyobb, portfóliónk azonban a teljes védelmi rendszert lefedi: az identitástól, a végpontoktól és az e-mailtől az OT-n és a kiberfenyegetés-felderítés területén át a validációig és a biztonsági műveletekig. Az igény vezet, a katalógus követi.
Olyan technológiákat jelent, amelyek kiállják a kormányzati és katonai, valamint a tulajdonosi és ellátási láncra vonatkozó átvilágítást. A NATO Restricted, EU Restricted és Common Criteria minősítések érdemi bizonyítékot adnak, amikor a joghatóság és a hosszú távú irányítás számít.
A lead ahhoz a partnerhez kerül, amely az ügyfél földrajzi helyéhez, iparágához és méretéhez a legjobban illeszkedik. A Yellow Cube partneri csatornán keresztül működik, és nem kerüli meg a regisztrált partneri lehetőségeket.