Un spécialiste par domaine
Un fournisseur spécialisé par domaine de sécurité permet de concentrer les conseils et d'éviter les conflits de portefeuille.

Cyberdéfense spécialisée · Europe centrale et orientale
Une solution spécialisée pour chaque domaine de sécurité. Un partenaire technique qui veille à leur bon fonctionnement en Europe centrale et orientale.
Choisissez votre point de départ
Pour les organisations
Pour les partenaires et les MSSP
Pour les fournisseurs
Your cyber defense advantage
Yellow Cube associe les innovations d’éditeurs et de fabricants internationaux à une expertise technique de terrain et à une architecture claire pour protéger les réseaux numériquement souverains en Europe centrale et orientale.
Nous aidons les partenaires et les organisations à définir leurs besoins de protection, à tester les technologies en conditions réelles et à les exploiter efficacement. Notre accompagnement se poursuit après l’achat.
Un fournisseur spécialisé par domaine de sécurité permet de concentrer les conseils et d'éviter les conflits de portefeuille.
Les projets sont réalisés avec l’intégrateur ou le prestataire local, en préservant sa relation avec le client.
L’architecture, les preuves de concept, la formation et l’accès aux spécialistes font partie de notre accompagnement.
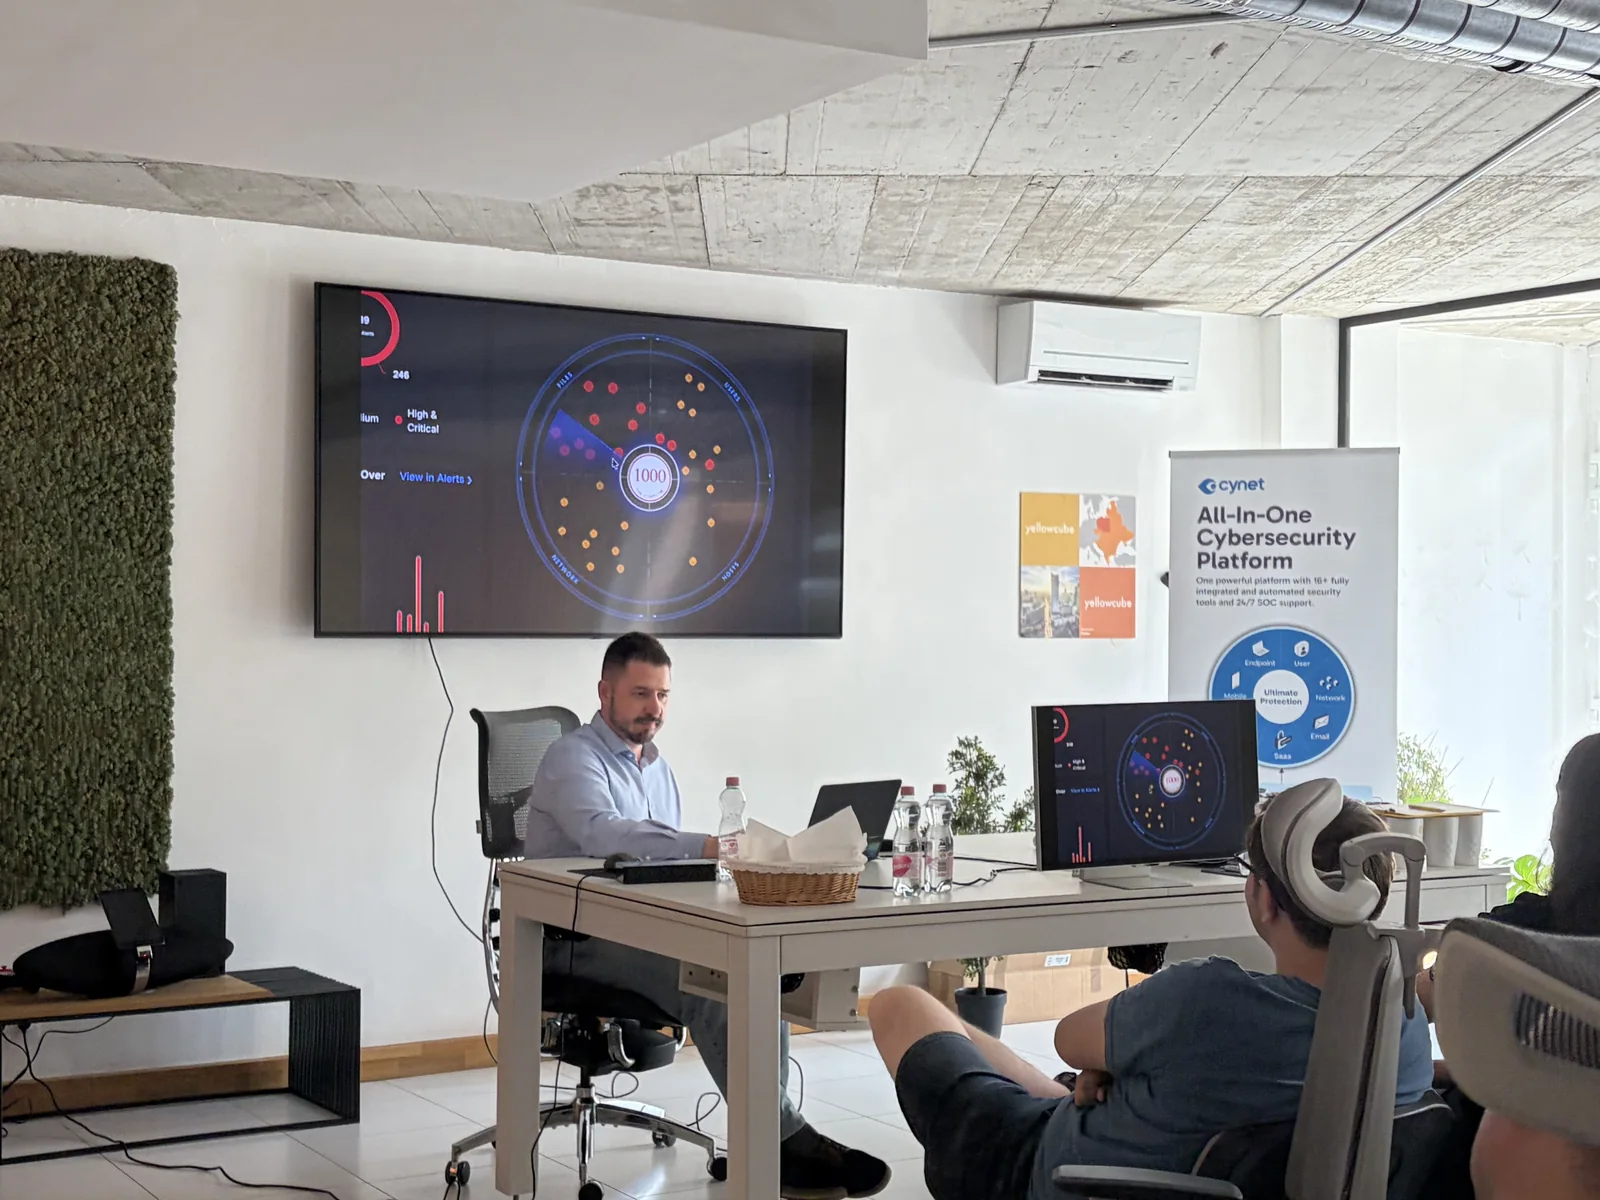
Des idées, des outils et des architectures sous charge réelle, au grand jour, avec les personnes qui les construisent.
Explorez HackLabDeux décennies de partenaires, d'ingénieurs, de clients et de problèmes difficiles à résoudre. Yellow Cube 20 a été une célébration de tous ceux qui ont rendu ce voyage possible et du travail qui nous attend encore.
Au quotidien chez Yellow Cube
Un écran partagé, une nouvelle question, un rire entre deux sessions. C’est le côté humain de notre travail : apprendre les uns des autres et progresser ensemble.
Faites notre connaissance
Apprendre par la pratique, une question à la fois.
Des liens qui se prolongent au-delà de la rencontre.
L'image complète
Notre modèle universel de cyberdéfense cartographie d’abord les capacités opérationnelles réelles, puis place un fournisseur spécialisé dans chaque domaine.
Protégez les personnes, les privilèges et les identités des machines.
Prévenez, détectez et bloquez les vecteurs d’attaque les plus courants.
Contrôlez les flux entre les bureaux et les zones industrielles.
Sécurisez les charges de travail, les API et la chaîne d'approvisionnement logicielle.
Transformez la télémétrie en décisions et en réponses autorisées.
Vérifiez l’efficacité de vos protections avant qu’un incident ne survienne.
Qui nous protégeons
L’architecture, les exigences réglementaires et les interruptions d’activité acceptables varient selon le secteur. Nous partons donc des contraintes de votre environnement.
Cybersécurité et lutte contre la fraude réunies, avec une visibilité en temps réel.
Enclaves sécurisées et assurance opérationnelle.
Des architectures résilientes, souveraines et Zero Trust.
Protection conforme et soucieuse de la souveraineté.
Défense axée sur les données pour les réseaux cliniques complexes.
Une protection concrète, adaptée à votre budget.
Une sécurité abordable et évolutive, sans la complexité d’une grande entreprise.
Cybersécurité européenne et fiable
Nous donnons la priorité aux technologies dont la propriété, la chaîne d’approvisionnement et les certifications peuvent résister à un examen minutieux. Stormshield, le fournisseur phare de sécurité réseau de Airbus CyberSecurity, est l'exemple le plus ancien de cette approche dans notre portefeuille.
Nos affirmations s’appuient sur des déploiements concrets, des ingénieurs formés et des certifications pertinentes pour les environnements réglementés.
Contexte de certification
Plus que de la distribution
Une équipe locale responsable du cycle de vie des technologies, des lancements et du développement régional des marques.
✓Ingénierie avant-vente, formation certifiée, ateliers et accès au laboratoire inclus avec la technologie.
✓Travaux pratiques, simulations et exercices sur plateformes d’entraînement cyber, inspirés de conditions opérationnelles réelles.
✓Revues d’architecture, preuves de concept et validation de vos solutions avant l’achat.
✓Facturation mensuelle consolidée, services à l’usage, options Whitelabel et assistance SOC 24h/24 et 7j/7.
✓Reconstitution d’incidents, préparation aux APT, expertise en fraude et recherche sur l’efficacité des mesures de protection.
✓Sécurité gérée 24h/24 et 7j/7
Surveillance, enquête et réponse approuvée fournies avec le partenaire local, avec les limites de service convenues avant le début d'un incident.
Explorez le SOC géréTarif de référence suggéré pour le client final · 25 appareils minimum
Campagnes en cours
Catalogue du T4 T4 2026
De 50 à 500 postes, choisissez un cadeau et avancez vers l’objectif à chaque vente éligible.
Choisir un cadeau
ZeroGap
Avec ZeroGap, utilisez la nouvelle solution sans frais de licence jusqu’à l’expiration de votre licence actuelle.
Explorez ZeroGap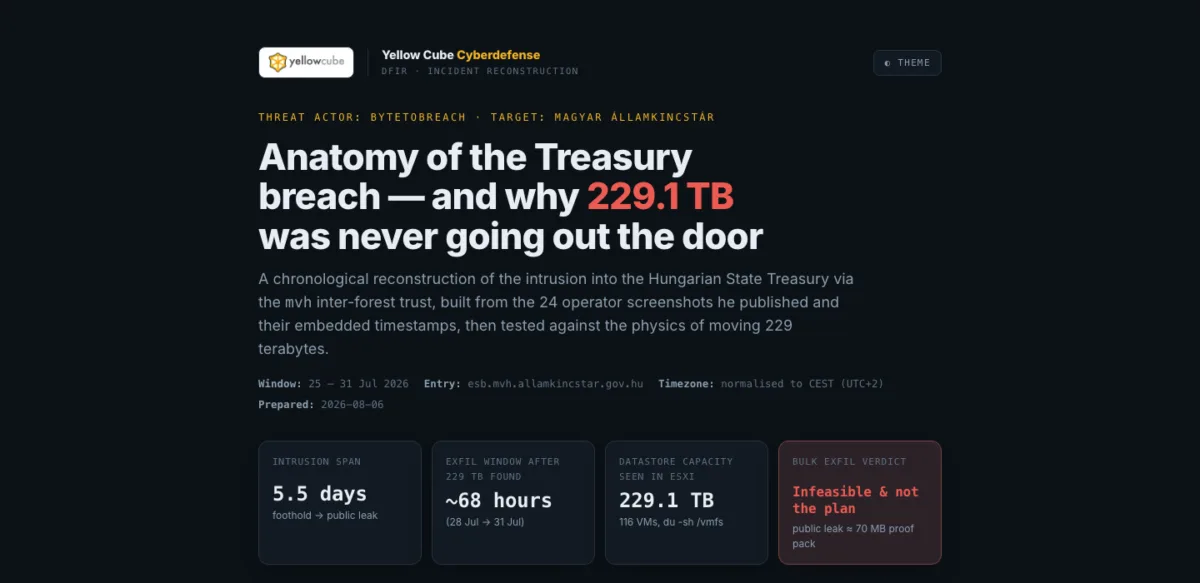
Nouveau rapport · Reconstruction de l'incident DFIR
Après l’intrusion dans le réseau de Magyar Államkincstár, l’attaquant a publié 24 captures d’écran. Leurs horodatages nous ont permis de reconstituer 5,5 jours d’attaque, depuis une vulnérabilité WebLogic vieille de neuf ans jusqu’à une fuite publique de données, via une relation d’approbation entre forêts Active Directory qui n’était pas surveillée.
À chaque étape de l’attaque, nous associons une mesure de protection qui aurait pu l’arrêter. Nous expliquons aussi pourquoi les 229,1 To annoncés n’ont jamais quitté le réseau.
Base de connaissances · Glossaire de cyberdéfense
Explications claires et indépendantes du fournisseur sur la technologie, les menaces, les opérations et la réglementation européenne en matière de cybersécurité.
Définitions sourcées · Exemples pratiques · Limites et notions connexes
Découvrez un terme Opérations de sécurité et sécurité managée
Un centre des opérations de sécurité (security operations center, SOC) est l'ensemble des personnes, des processus et des technologies chargés de superviser en continu l'environnement numérique d'une organisation et de coordonner la détection, l'investigation et la réponse aux incidents de sécurité.
Des réponses claires
Le modèle opérationnel compte autant que la technologie. Ce sont les limites que nous explicitons avant le démarrage d’un projet.
Nous sommes un distributeur par structure, avec une profondeur technique que la plupart des distributeurs ne maintiennent pas. Le partenaire local est propriétaire de la relation client. Yellow Cube ajoute la sélection des fournisseurs, l'architecture, l'ingénierie avant-vente, la formation et le SOC derrière les services gérés.
Non. Stormshield est notre partenaire le plus ancien et représente le plus grand nombre de déploiements, mais notre portefeuille de fournisseurs couvre l’ensemble de la cybersécurité : identités, terminaux, messagerie, OT, renseignement sur les menaces, validation et opérations de sécurité. Nous partons de vos besoins pour choisir les technologies adaptées.
Il s’agit de technologies dont la fiabilité peut être évaluée selon les exigences gouvernementales et militaires, notamment en matière de propriété et de chaîne d’approvisionnement. Les certifications et qualifications comme NATO RESTRICTED, EU RESTRICTED et les Critères communs apportent des éléments utiles lorsque la juridiction et la maîtrise à long terme sont déterminantes.
Le lead est confié au partenaire le mieux placé selon le pays, le secteur et la taille du client. Yellow Cube travaille avec son réseau de partenaires et respecte les opportunités qu’ils ont enregistrées.