Selectat pe domenii
Un producător specializat pentru fiecare domeniu de securitate menține sfaturile concentrate și previne conflictele de portofoliu.

Apărare cibernetică specializată · Europa Centrală și de Est
O soluție specializată pentru fiecare domeniu de protecție. Un singur partener tehnic care asigură funcționarea lor împreună în Europa Centrală și de Est.
Alegeți punctul dvs. de plecare
Pentru organizații
Pentru parteneri și MSSP
Pentru producători
Your cyber defense advantage
Yellow Cube combină inovațiile producătorilor internaționali cu experiența tehnică practică și o arhitectură clară pentru protejarea rețelelor suverane digital din Europa Centrală și de Est.
Ajutăm partenerii și organizațiile să identifice protecția de care au nevoie, să testeze tehnologiile în condiții reale și să le utilizeze eficient. Sprijinul specialiștilor continuă și după achiziție.
Un producător specializat pentru fiecare domeniu de securitate menține sfaturile concentrate și previne conflictele de portofoliu.
Realizăm proiectele împreună cu integratorul sau prestatorul local, respectând relația sa cu clientul.
Arhitectura, munca de dovadă a conceptului, formarea și escaladarea rămân parte a angajamentului.
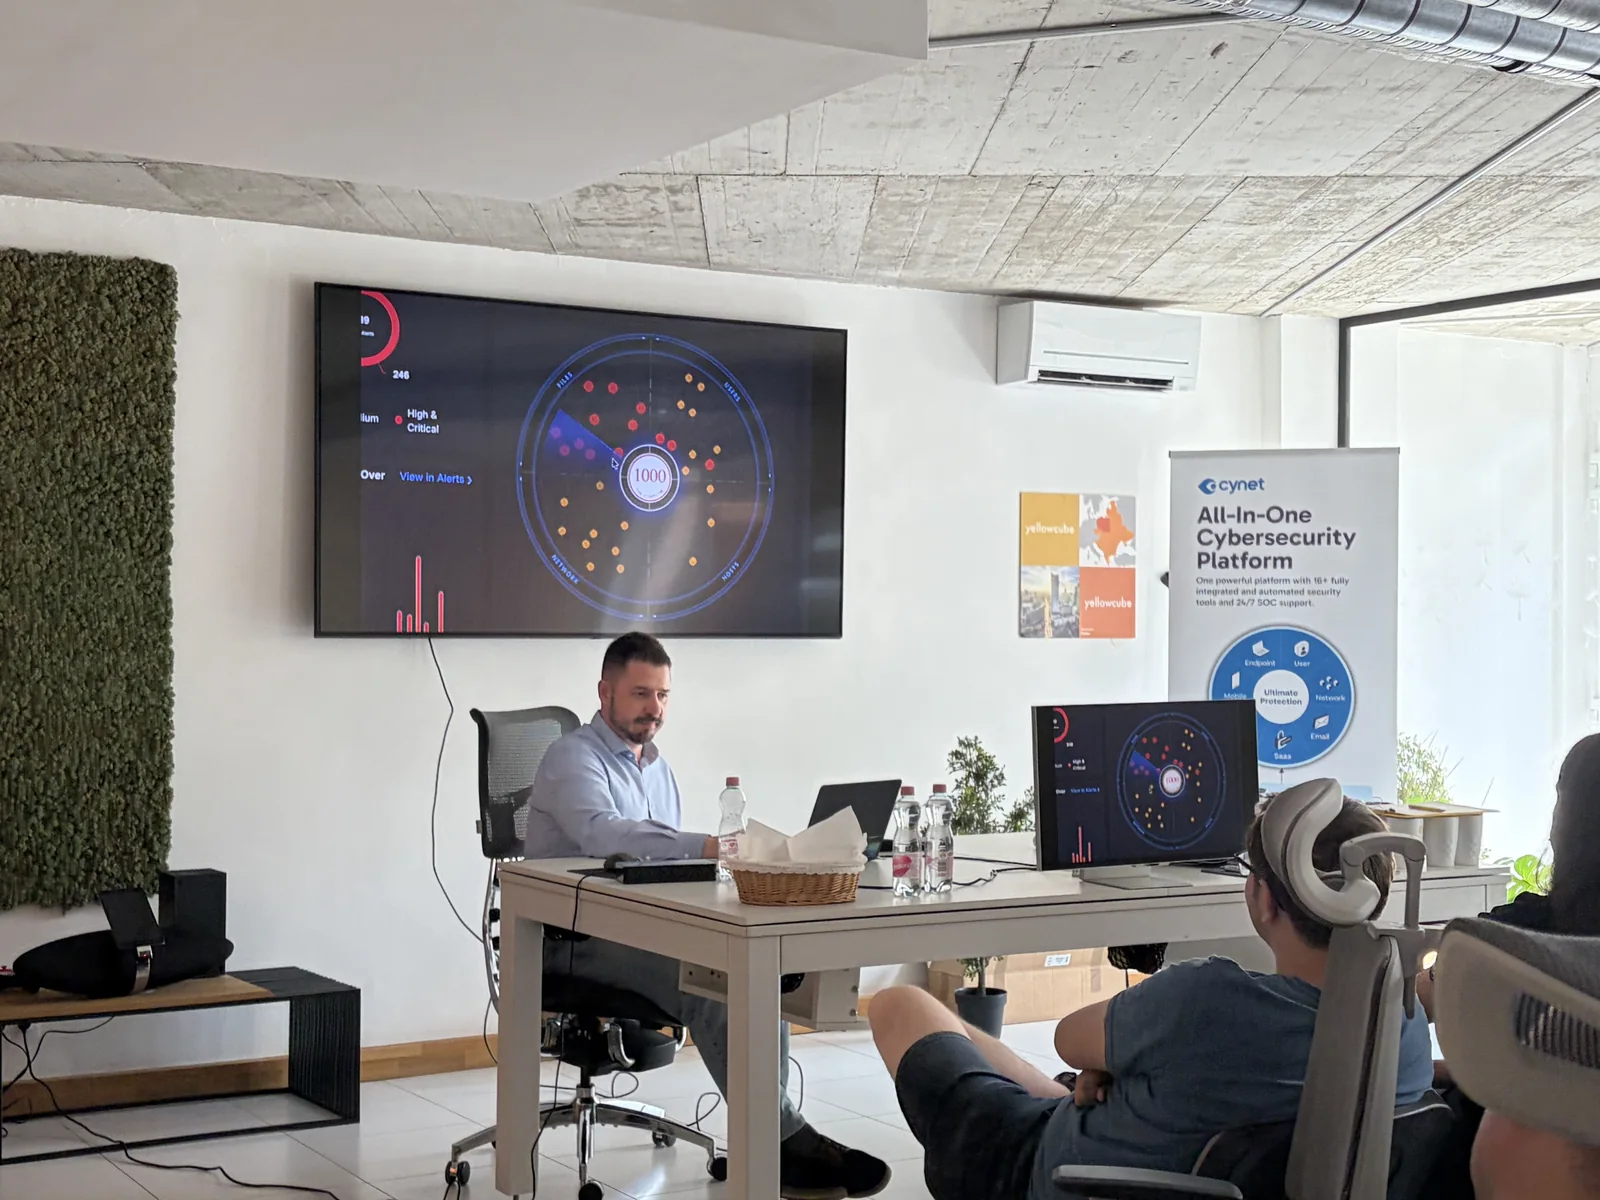
Idei, instrumente și arhitecturi testate în condiții reale — la vedere, împreună cu oamenii care le construiesc.
Explorați HackLabDouă decenii de colaborare cu parteneri, ingineri și clienți, pentru rezolvarea unor probleme dificile. Yellow Cube 20 i-a sărbătorit pe toți cei care au făcut posibil acest parcurs și a deschis discuția despre ce urmează.
Zi de zi la Yellow Cube
Un ecran împărțit, o întrebare nouă, un râs între sesiuni. Aceasta este latura umană a muncii noastre: învățăm unii de la alții și devenim mai buni împreună.
Cunoaște-ne
Învățăm prin practică, întrebare cu întrebare.
Legături care continuă și după întâlnire.
Imaginea de ansamblu
Modelul nostru universal de apărare cibernetică mapează mai întâi capabilitățile reale de operare, apoi plasează un producător specializat în fiecare domeniu.
Protejați oamenii, privilegiile și identitățile mașinilor.
Preveniți, detectați și limitați cele mai utilizate căi de atac.
Controlați traficul dintre sediile de birouri și zonele industriale.
Protejați sarcinile de lucru, API-urile și lanțul de aprovizionare software.
Transformați telemetria în decizii și răspuns în limitele aprobate.
Verificați eficiența protecției înaintea unui incident.
Pe cine protejăm
Arhitectura, cerințele de reglementare și întreruperile de activitate acceptabile diferă de la un sector la altul. De aceea, proiectarea protecției pornește de la mediul concret.
Apărare cibernetică și prevenirea fraudei integrate, cu vizibilitate în timp real.
Zone protejate și continuitate operațională.
Arhitecturi rezistente, suverane și Zero Trust.
Protecție adaptată cerințelor de conformitate și suveranitate.
Protecție centrată pe date pentru rețele medicale complexe.
Protecție practică în cadrul constrângerilor bugetare reale.
Securitate accesibilă, scalabilă, fără cheltuieli generale ale întreprinderii.
Securitate cibernetică europeană și de încredere
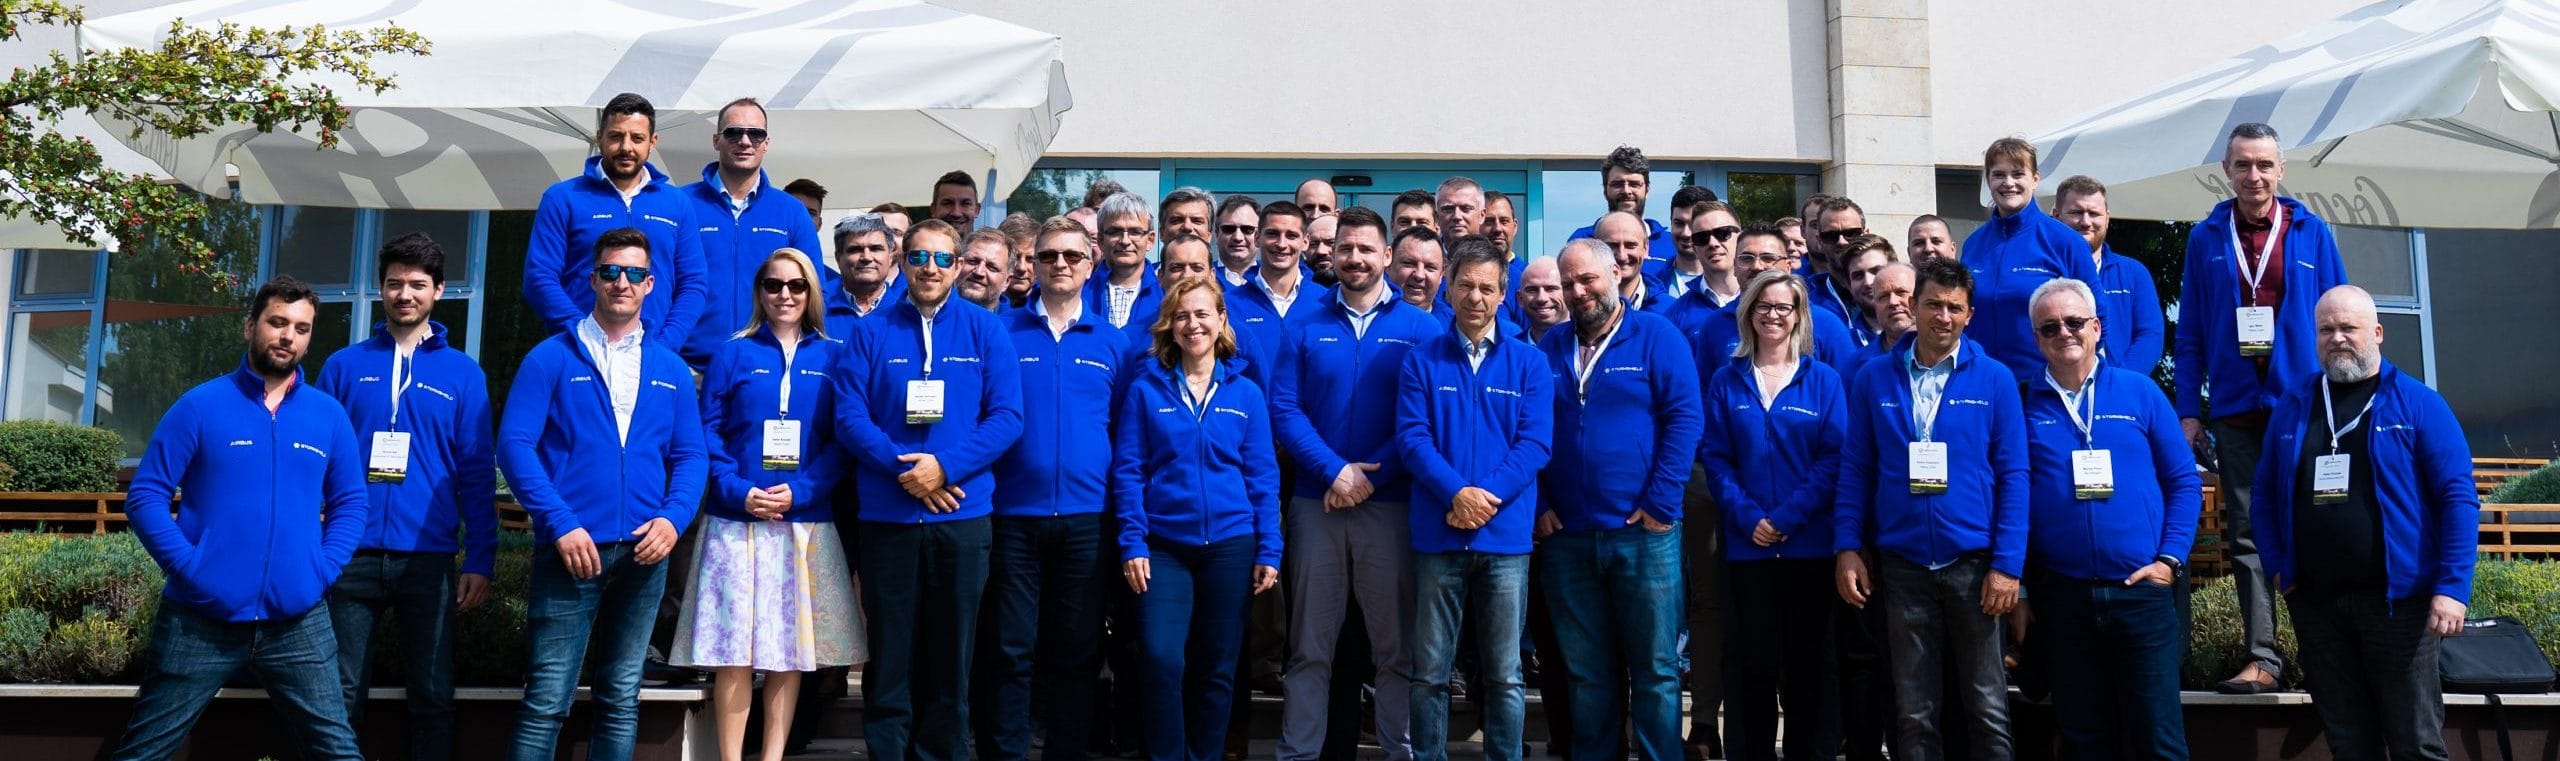
Acordăm prioritate tehnologiilor a căror proprietate, lanț de aprovizionare și certificări pot rezista controlului. Stormshield — producătorul emblematic de securitate a rețelei al Airbus CyberSecurity — este cel mai vechi exemplu al acestei abordări din portofoliul nostru.
În loc de un videoclip pe ecran complet al producătorului, dovada aparține revendicării: scară desfășurată, ingineri instruiți și certificări care contează în medii reglementate.
Contextul certificării
Mai mult decât distribuție
Ciclurile de viață ale tehnologiei, lansările și creșterea mărcii regionale cu o singură echipă locală responsabilă.
✓Inginerie pre-vânzare, instruire certificată, ateliere și acces la laborator incluse în tehnologie.
✓Laboratoare practice, simulări și exerciții de apărare cibernetică bazate pe condiții reale de operare.
✓Evaluări de arhitectură, proiecte demonstrative PoC și validarea soluțiilor înaintea achiziției.
✓Facturare lunară consolidată, servicii pay-as-you-go, opțiuni Whitelabel și asistență SOC 24×7.
✓Reconstituirea incidentelor, pregătire pentru atacuri APT, investigarea fraudelor și cercetarea eficienței măsurilor de protecție.
✓Securitate gestionată 24×7
Monitorizare, investigare și răspuns aprobat, furnizate împreună cu partenerul local — cu limitele serviciului stabilite înainte de apariția unui incident.
Descoperiți SOC-ul gestionatPrețuri de referință recomandate pentru clientul final · Minimum 25 de dispozitive
Campaniile curente
Catalog de cadouri Q4 Q4 2026
De la 50 la 500 de licențe vândute. Alegeți cadoul dorit și adunați punctele necesare.
Alegeți recompensa
ZeroGap
Cu ZeroGap, utilizați noua soluție fără taxă de licență până la expirarea licenței actuale.
Explorați ZeroGap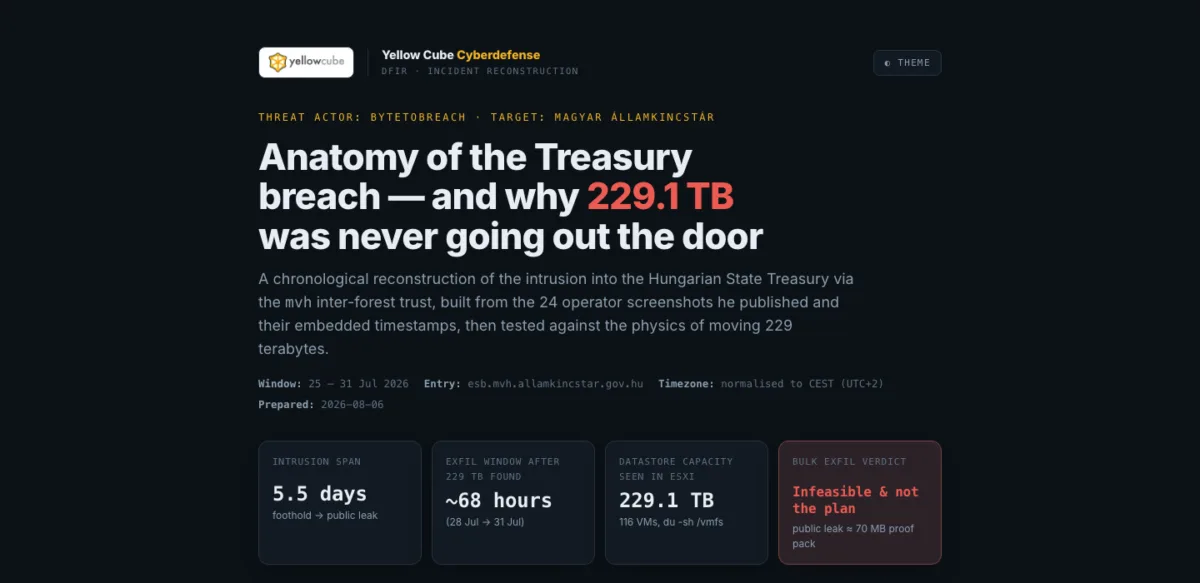
Raport nou · Reconstrucție incident DFIR
După atacul asupra Trezoreriei Statului din Ungaria, Magyar Államkincstár, atacatorul a publicat 24 de capturi din rețeaua internă. Am reconstituit cronologia din marcajele de timp: de la exploatarea unei vulnerabilități WebLogic vechi de nouă ani la publicarea datelor au trecut 5,5 zile. Atacul a folosit o relație de încredere între păduri Active Directory care nu era monitorizată.
Asociem fiecare etapă cu măsura de protecție care ar fi putut-o opri și explicăm de ce volumul de 229,1 TB vehiculat public nu putea fi exfiltrat.
Bază de cunoștințe · Glosar de apărare cibernetică
Explicații simple, neutre din punct de vedere al producătorilor, despre tehnologia de securitate cibernetică, amenințări, operațiuni și reglementări europene.
Definiții cu surse · Exemple practice · Limitări și termeni înrudiți
Descoperiți un termen Operațiuni de securitate și securitate gestionată
Un centru de operațiuni de securitate (security operations center, SOC) reprezintă oamenii, procesele și tehnologia responsabile pentru monitorizarea continuă a mediului digital al unei organizații și coordonarea detecției, investigării și răspunsului la incidentele de securitate.
Răspunsuri directe
Modelul de funcționare contează la fel de mult ca și tehnologia. Acestea sunt limitele pe care le explicăm înainte ca un proiect să înceapă.
Suntem distribuitor, cu o echipă tehnică specializată. Partenerul local păstrează relația cu clientul. Yellow Cube contribuie cu selecția producătorilor, arhitectura, ingineria pre-vânzare, instruirea și SOC-ul care susține serviciile gestionate.
Nu. Stormshield este producătorul cu care colaborăm de cel mai mult timp și are cea mai mare bază instalată, însă portofoliul acoperă întreaga arhitectură: identitate, endpointuri, e-mail, OT, informații despre amenințări, validare și operațiuni de securitate. Cerința conduce; catalogul urmează.
Înseamnă tehnologii care rezistă verificărilor privind utilizarea guvernamentală și militară, structura de proprietate și lanțul de aprovizionare. Certificări precum NATO Restricted, EU Restricted și Common Criteria oferă dovezi utile atunci când jurisdicția și controlul pe termen lung sunt decisive.
Solicitarea de lead ajunge la partenerul care corespunde cel mai bine zonei geografice, sectorului și dimensiunii clientului. Yellow Cube lucrează prin canalul de parteneri și nu concurează cu oportunitățile înregistrate de aceștia.