Specialista pro každou oblast
Jeden specializovaný výrobce na bezpečnostní doménu se zaměřuje na poradenství a zabraňuje konfliktům portfolia.

Specializovaná kybernetická obrana · Střední a východní Evropa
Specializované řešení pro každou oblast ochrany. Jeden technický partner, který zajišťuje jejich fungování ve střední a východní Evropě.
Vyberte si výchozí bod
Pro organizace
Pro partnery a MSSP
Pro výrobce
Your cyber defense advantage
Yellow Cube propojuje inovace světových výrobců, praktické technické zkušenosti a srozumitelnou architekturu pro ochranu digitálně suverénních sítí ve střední a východní Evropě.
Pomáháme partnerům a organizacím určit, jakou ochranu potřebují, ověřit technologie v praxi a úspěšně je provozovat. Odborná podpora pokračuje i po nákupu.
Jeden specializovaný výrobce na bezpečnostní doménu se zaměřuje na poradenství a zabraňuje konfliktům portfolia.
Projekty realizujeme s místním integrátorem nebo poskytovatelem služeb.
Návrh architektury, ověření konceptu, školení i řešení eskalovaných případů zůstávají součástí spolupráce.
Nápady, nástroje a architektury pod skutečnou zátěží – otevřeně, s lidmi, kteří je vytvářejí.
Prozkoumejte HackLabDvě desetiletí partnerů, inženýrů, zákazníků a těžkých problémů, které stojí za to vyřešit. Yellow Cube 20 byla oslavou každého, kdo umožnil cestu – a práce, která je stále před námi.
Každý den v Yellow Cube
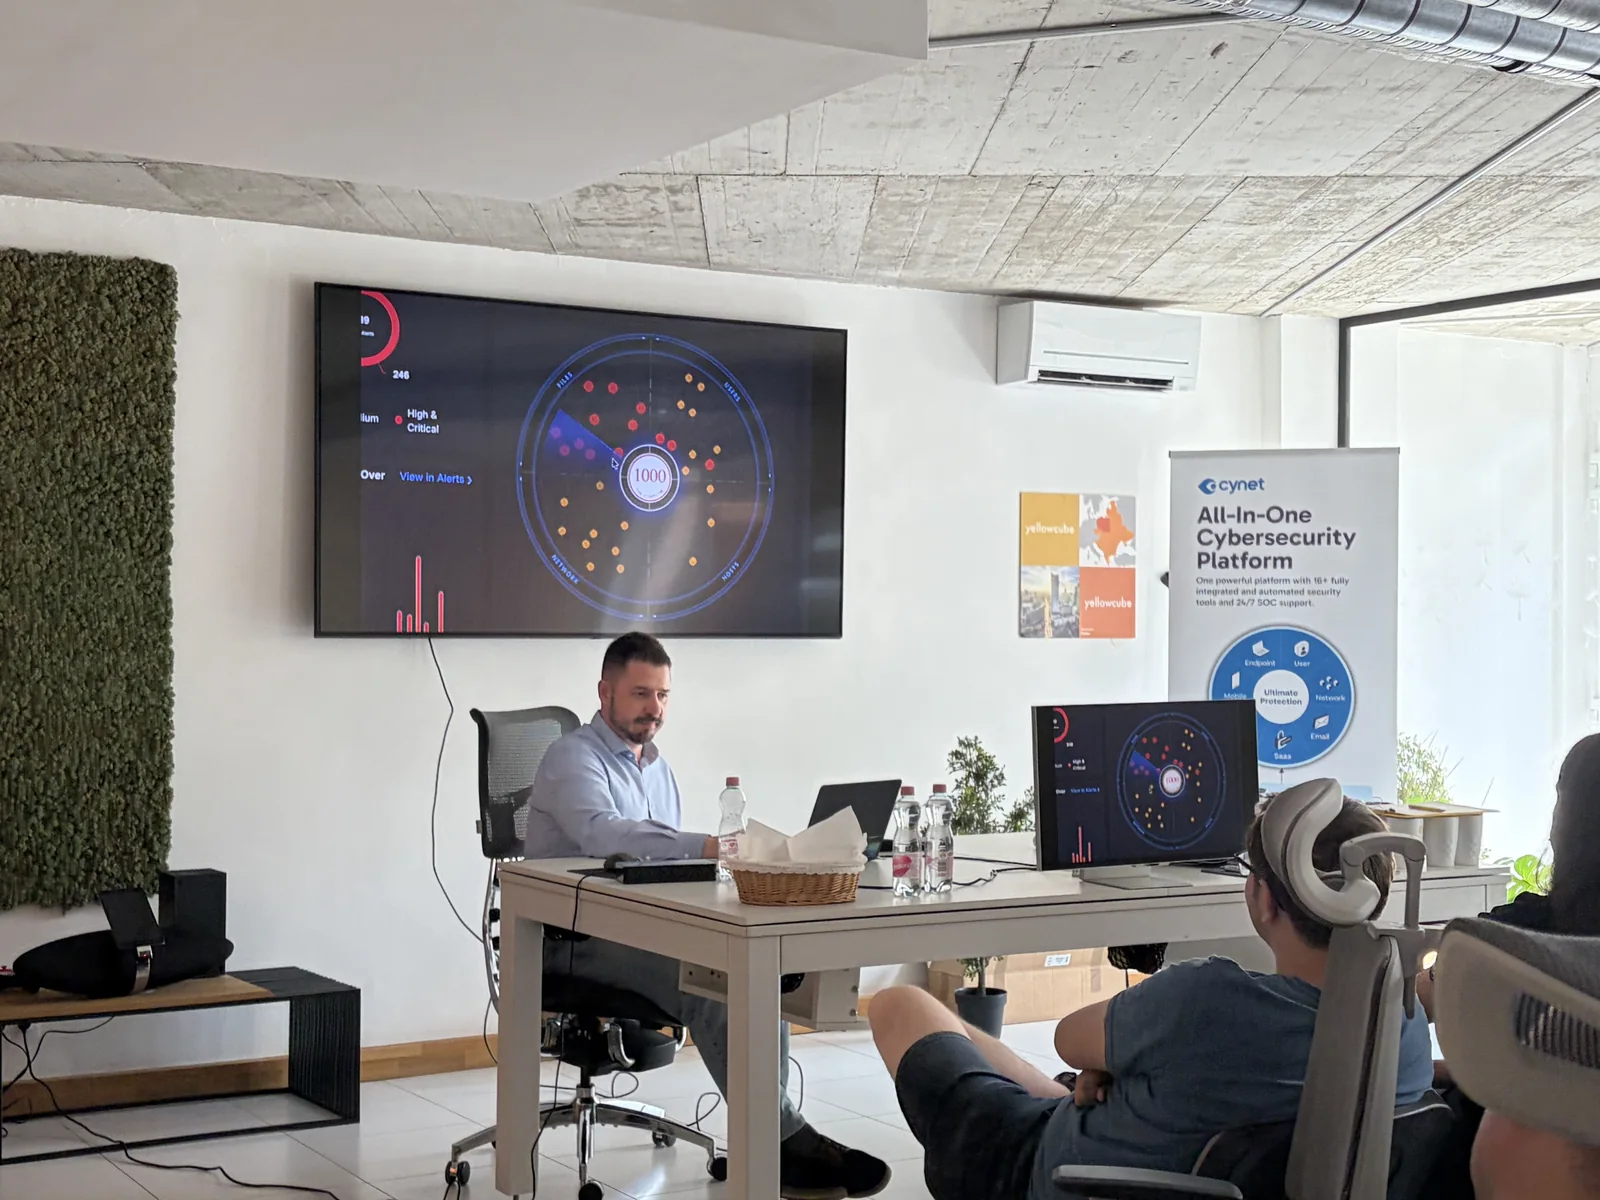
Společná obrazovka, nová otázka, smích mezi přednáškami. To je lidská stránka naší práce: učíme se jeden od druhého a společně se zlepšujeme.
Poznejte nás
Učíme se v praxi, otázku po otázce.
Vztahy, které pokračují i po skončení setkání.
Ucelený pohled
Náš univerzální model kybernetické obrany nejprve mapuje skutečné operační schopnosti a poté do každé domény umístí jednoho specializovaného dodavatele.
Chraňte osoby, práva a identity strojů.
Předcházejte útokům, odhalujte je a omezujte jejich šíření.
Řiďte síťový provoz od poboček až po průmyslové zóny.
Zabezpečte pracovní zátěž, rozhraní API a dodavatelský řetězec softwaru.
Proměňte telemetrii v rozhodnutí a reakci v předem schváleném rozsahu.
Dokažte, že kontroly fungují dříve, než dojde k incidentu.
Koho chráníme
Každé odvětví má jinou architekturu, regulatorní požadavky a přijatelné dopady výpadků. Ochranu proto navrhujeme podle konkrétního prostředí.
Propojená kybernetická obrana a prevence podvodů s přehledem v reálném čase.
Zabezpečené enklávy a provozní zajištění.
Odolné, suverénní architektury s nulovou důvěrou.
Ochrana v souladu s předpisy a požadavky na digitální suverenitu.
Data-first obrana pro komplexní klinické sítě.
Praktická ochrana v rámci reálných rozpočtových omezení.
Cenově dostupné a škálovatelné zabezpečení bez podnikové režie.
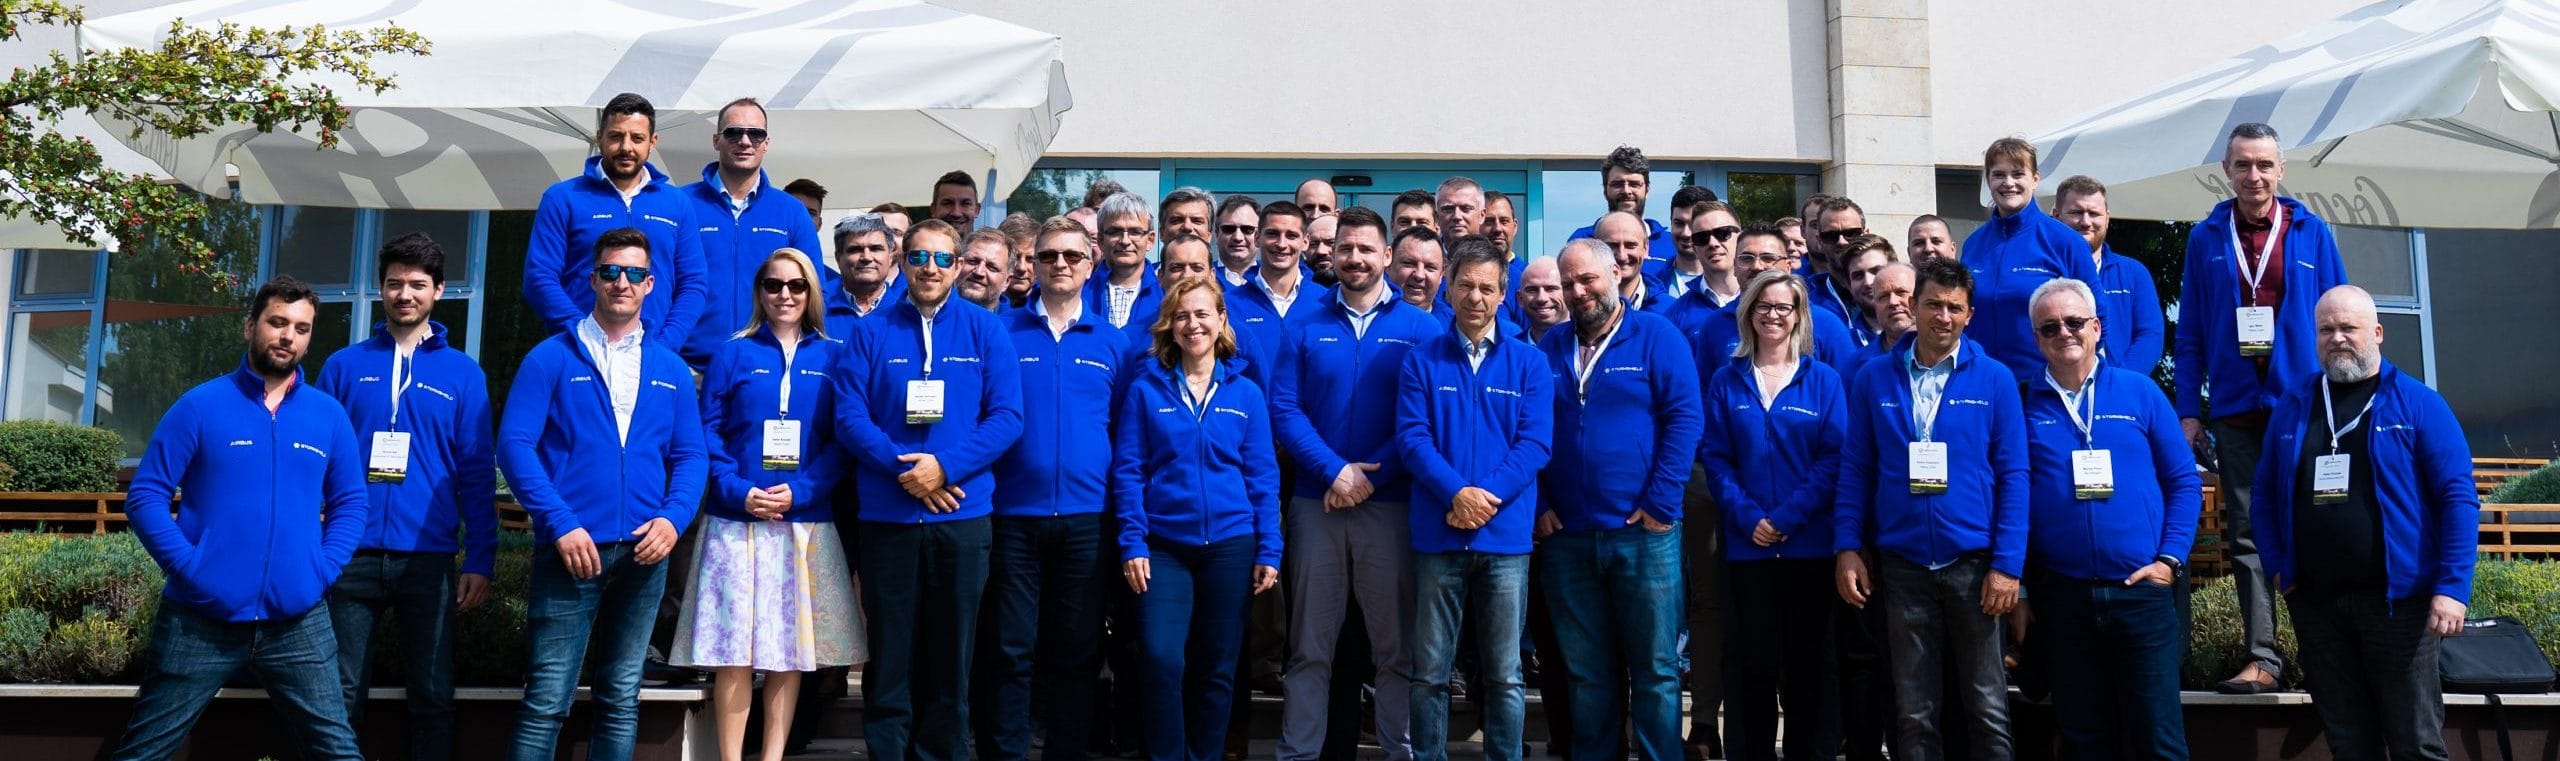
Evropská a důvěryhodná kybernetická bezpečnost
Upřednostňujeme technologie, jejichž vlastnictví, dodavatelský řetězec a certifikace obstojí při kontrole. Stormshield – vlajková loď dodavatele síťového zabezpečení Airbus CyberSecurity – je nejdelším příkladem tohoto přístupu v našem portfoliu.
Naše tvrzení dokládáme výsledky: počtem nasazení, vyškolenými techniky a certifikacemi důležitými pro regulovaná prostředí.
Kontext certifikace
Více než distribuce
Životní cykly technologií, uvedení na trh a regionální růst značky s jedním odpovědným místním týmem.
✓Součástí technologie je předprodejní inženýrství, certifikovaná školení, workshopy a přístup do laboratoří.
✓Praktické laboratoře, simulace a kybernetická cvičení podle skutečných provozních podmínek.
✓Posouzení architektury, ověření konceptu a testování technologií před nákupem.
✓Konsolidovaná měsíční fakturace, průběžné služby, možnosti Whitelabel a nepřetržitá podpora SOC.
✓Rekonstrukce incidentů, příprava na APT, znalost podvodných metod a výzkum účinnosti bezpečnostních opatření.
✓24x7 řízené zabezpečení
Monitorování, vyšetřování a schválená reakce poskytovaná místním partnerem – s hranicí služby dohodnutou před začátkem incidentu.
Prozkoumejte spravované SOCDoporučená referenční cena pro koncového zákazníka · Minimálně 25 zařízení
Aktuální kampaně
Katalog odměn pro Q4 Q4 2026
Dárky za 50 až 500 bodů. Který si vyberete?
Vyberte si odměnu
ZeroGap
Nové řešení s ZeroGap používáte bez licenčního poplatku až do konce stávající licence.
Prozkoumat ZeroGap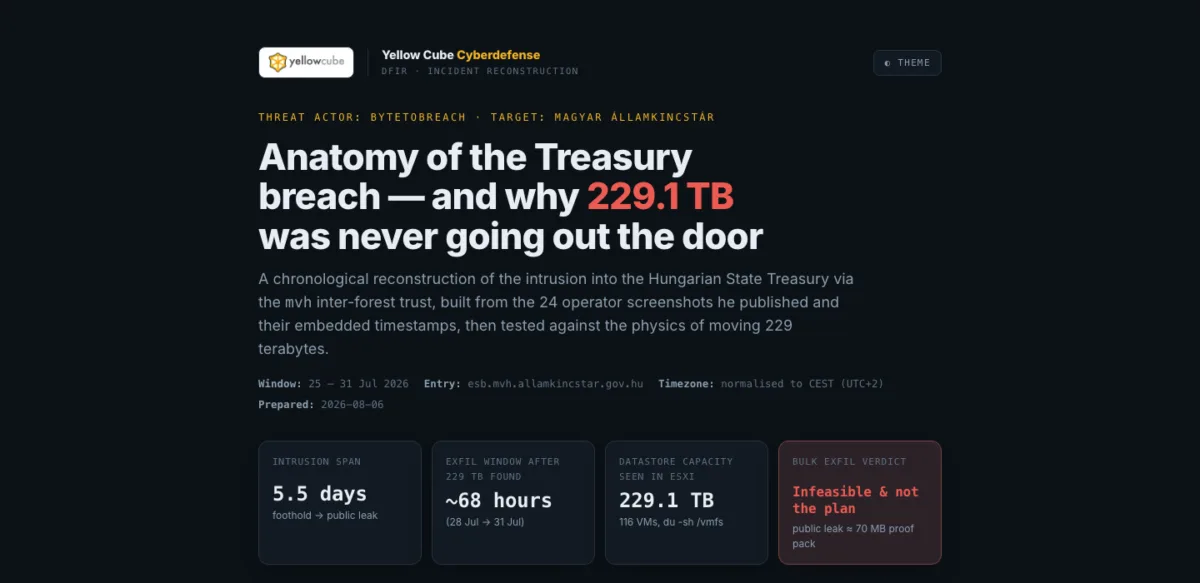
Nová zpráva · Rekonstrukce incidentu DFIR
Útočník, který pronikl do sítě Magyar Államkincstár, zveřejnil 24 snímků obrazovky. Z jejich časových údajů jsme sestavili průběh útoku: od zneužití devět let staré zranitelnosti WebLogic po veřejný únik dat za 5,5 dne, přes nesledovaný vztah důvěry mezi doménovými strukturami Active Directory.
Ke každému kroku útoku přiřazujeme bezpečnostní opatření, které jej mohlo zastavit. Vysvětlujeme také, proč uváděných 229,1 TB nikdy neopustilo síť.
Znalostní báze · Glosář kybernetické obrany
Srozumitelná vysvětlení bezpečnostních technologií, hrozeb, provozu a evropské regulace, nezávislá na výrobcích.
Definice se zdroji · Praktické příklady · Omezení a související pojmy
Prozkoumejte pojem Bezpečnostní operace a řízené bezpečnostní služby
Bezpečnostní operační středisko (security operations center, SOC) jsou lidé, procesy a technologie odpovědné za nepřetržité monitorování digitálního prostředí organizace a koordinaci detekce, vyšetřování a reakce na bezpečnostní incidenty.
Přímé odpovědi
Na provozním modelu záleží stejně jako na technologii. Toto jsou hranice, které jasně stanovíme před zahájením projektu.
Jsme distributor strukturou, s technickou hloubkou, kterou většina distributorů nedodržuje. Místní partner vlastní vztah se zákazníkem. Yellow Cube přidává výběr dodavatele, architekturu, předprodejní inženýrství, školení a SOC za spravované služby.
Ne. Stormshield je náš nejdéle fungující dodavatel a největší z hlediska nasazení, ale portfolio pokrývá celou sadu – od identity, koncového bodu a e-mailu až po OT, zpravodajství o hrozbách, ověřování a bezpečnostní operace. Požadavek vede; následuje katalog.
Znamená to technologie, které odolají kontrole ze strany vlády, armády, vlastnictví a dodavatelského řetězce. Certifikace jako NATO Restricted, EU Restricted a Common Criteria poskytují užitečné důkazy, pokud záleží na jurisdikci a dlouhodobé kontrole.
Každý lead předáme partnerovi, který nejlépe odpovídá regionu, oboru a velikosti zákazníka. Yellow Cube prodává přes partnerskou síť a nekonkuruje partnerům u jejich registrovaných obchodních příležitostí.