Spezialisten für jeden Bereich
Ein spezialisierter Hersteller pro Sicherheitsbereich ermöglicht klare Empfehlungen ohne interne Portfoliokonflikte.

Spezialisierte Cyberabwehr · Mittel- und Osteuropa
Eine spezialisierte Lösung für jeden Sicherheitsbereich. Ein technischer Partner, der ihr Zusammenspiel in Mittel- und Osteuropa sicherstellt.
Wählen Sie Ihren Ausgangspunkt
Für Organisationen
Für Partner und MSSPs
Für Hersteller
Your cyber defense advantage
Yellow Cube verbindet die Innovationen internationaler Hersteller mit praktischem Engineering und einer klaren Sicherheitsarchitektur für digital souveräne Netzwerke in Mittel- und Osteuropa.
Wir helfen Partnern und Unternehmen, ihren Schutzbedarf zu bestimmen, Technologien in der Praxis zu erproben und erfolgreich einzusetzen. Unsere Fachleute unterstützen sie auch nach dem Kauf.
Ein spezialisierter Hersteller pro Sicherheitsbereich ermöglicht klare Empfehlungen ohne interne Portfoliokonflikte.
Wir setzen Kundenprojekte gemeinsam mit dem lokalen Integrator oder Dienstleister um.
Architektur, Proof-of-Concept-Arbeit, Schulung und Eskalation bleiben Teil des Auftrags.
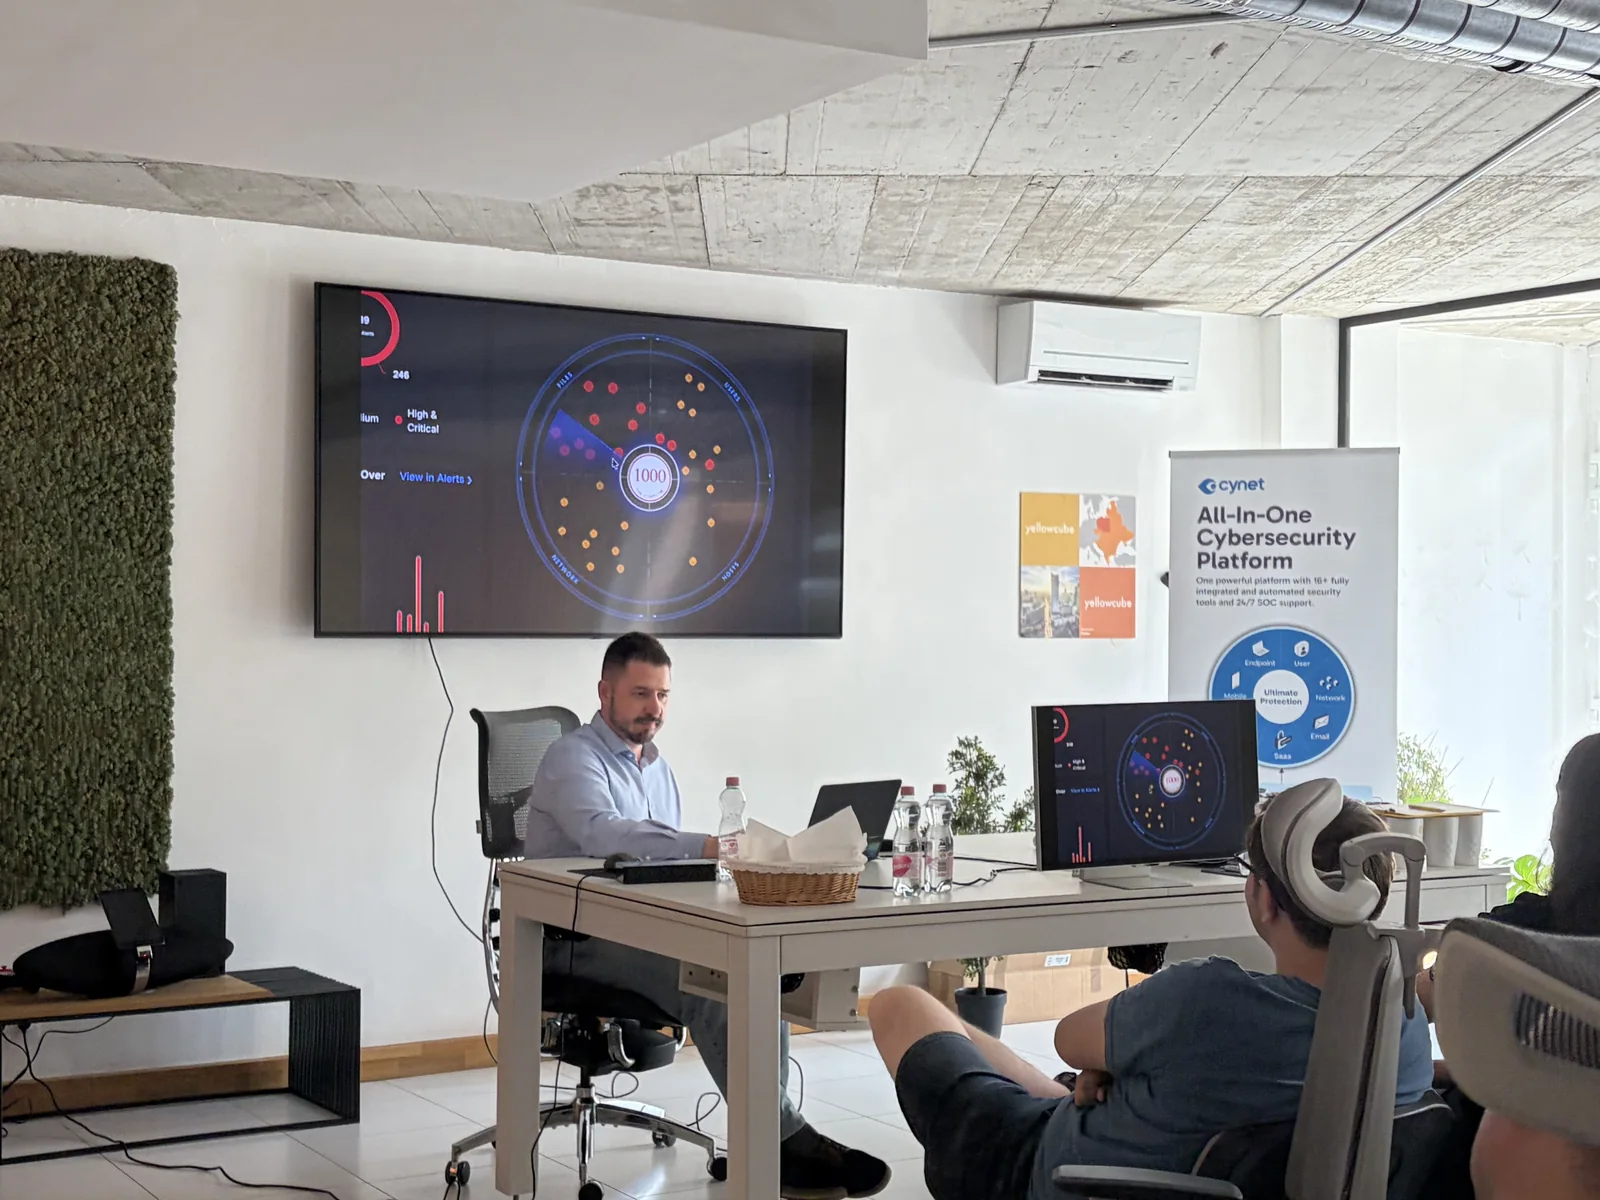
Ideen, Werkzeuge und Architekturen im Praxistest — gemeinsam mit ihren Entwicklern.
Entdecken Sie HackLabZwei Jahrzehnte voller Partner, Ingenieure, Kunden und schwieriger Probleme, die es wert sind, gelöst zu werden. Yellow Cube 20 war eine Feier für alle, die diese Reise möglich gemacht haben – und die Arbeit, die noch vor uns liegt.
Alltag bei Yellow Cube
Ein gemeinsamer Bildschirm, eine neue Frage, ein Lachen in der Pause. Das ist die menschliche Seite unserer Arbeit: voneinander lernen und gemeinsam besser werden.
Lernen Sie uns kennen
Gemeinsam in der Praxis lernen, Frage für Frage.
Verbindungen, die über die Veranstaltung hinaus bleiben.
Das komplette Bild
Unser universelles Cyber-Abwehrmodell bildet zunächst die tatsächlichen Betriebsfähigkeiten ab und platziert dann einen spezialisierten Anbieter in jedem Bereich.
Schützen Sie Personen, Privilegien und Maschinenidentitäten.
Verhindern und erkennen Sie Angriffe über die häufigsten Einfallstore und dämmen Sie Vorfälle schnell ein.
Steuern Sie den Netzwerkverkehr von der Niederlassung bis zur Industrieanlage.
Schützen Sie Workloads, APIs und die Software-Lieferkette.
Verwandeln Sie Telemetrie in Entscheidungen und genehmigte Reaktionen.
Beweisen Sie, dass die Kontrollen funktionieren, bevor es zu einem Vorfall kommt.
Wen wir beschützen
Architektur, regulatorische Anforderungen und tolerierbare Betriebsunterbrechungen unterscheiden sich je nach Branche. Die konkrete Umgebung ist deshalb der Ausgangspunkt für die Planung.
Verknüpfte Cyberabwehr und Betrugsprävention mit Einblicken in Echtzeit.
Sichere Enklaven und Betriebssicherheit.
Resiliente, souveräne und Zero-Trust-Architekturen.
Rechtskonformer und souveränitätsbewusster Schutz.
Datenschutzorientierte Cyberabwehr für komplexe klinische Netzwerke.
Praktischer Schutz innerhalb realer Budgetbeschränkungen.
Bezahlbare, skalierbare Sicherheit ohne den Verwaltungsaufwand eines Großunternehmens.
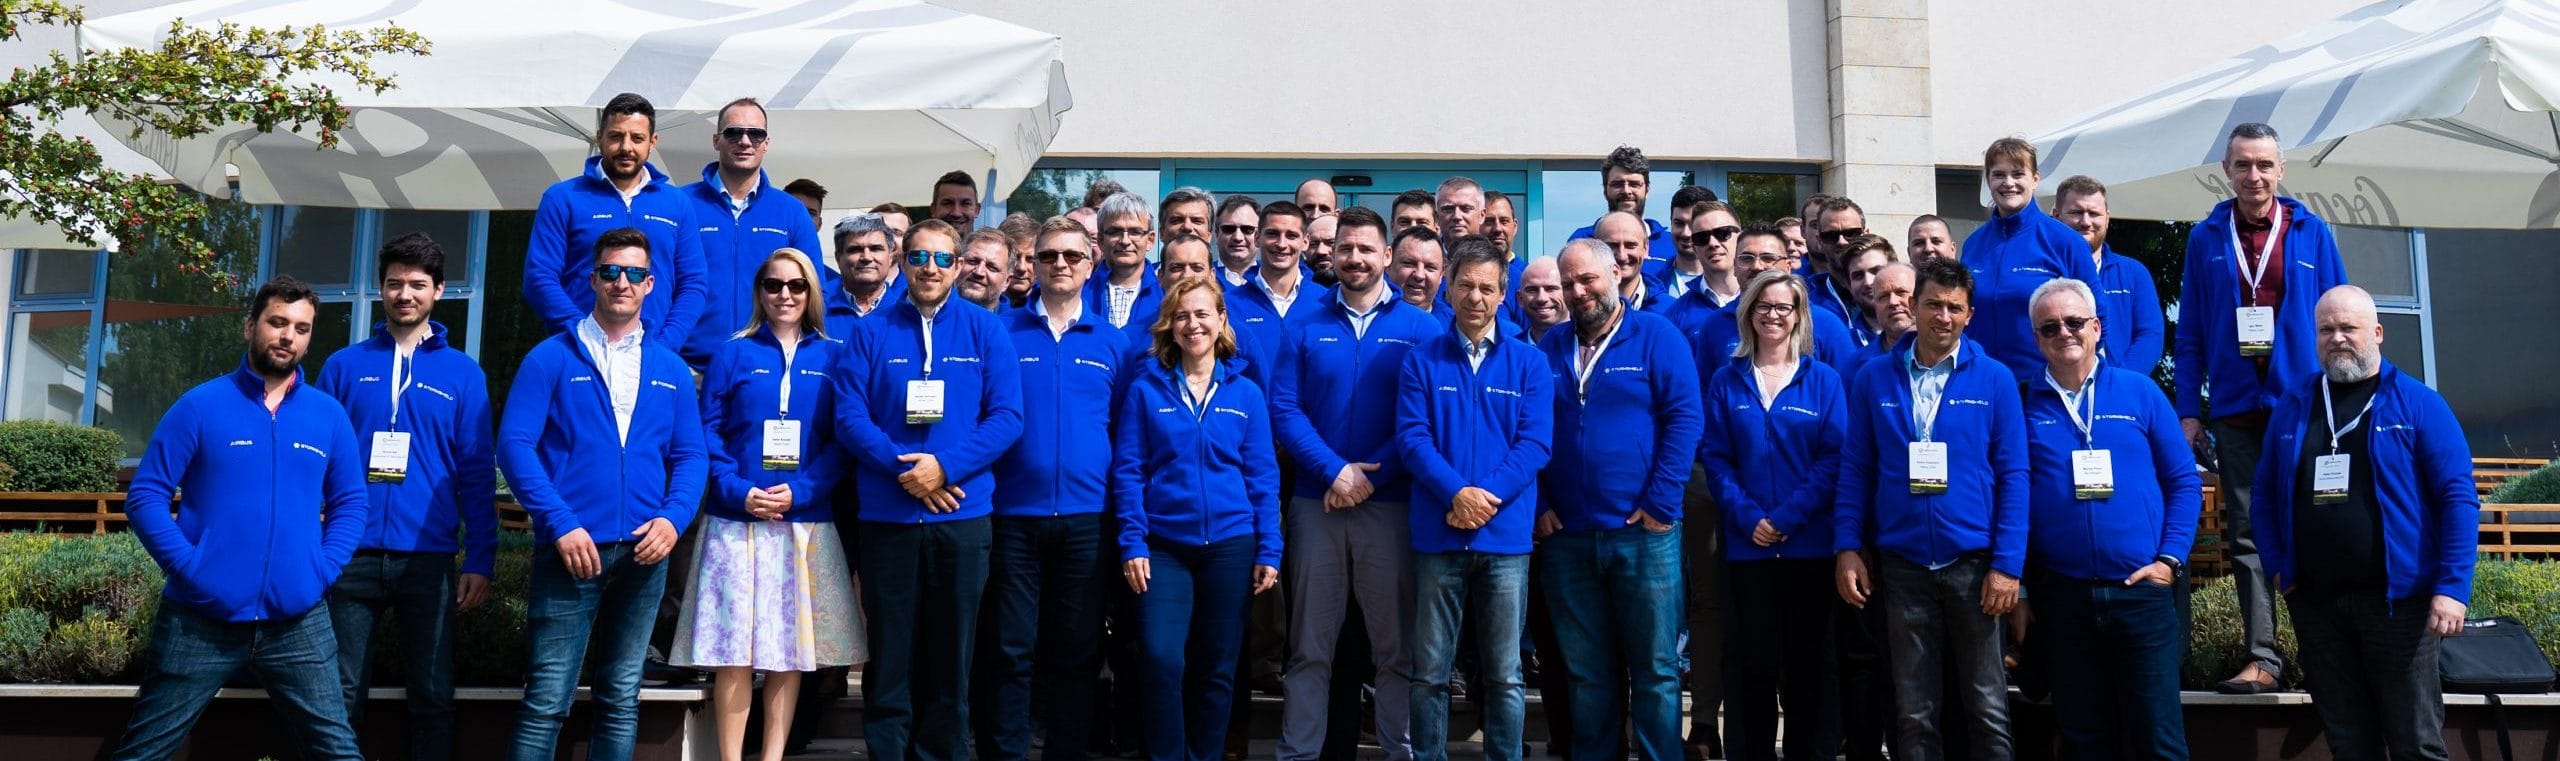
Europäische und vertrauenswürdige Cybersicherheit
Wir setzen auf Technologien mit nachvollziehbaren Eigentumsverhältnissen, belastbaren Lieferketten und überprüfbaren Zertifizierungen. Stormshield, der Netzwerksicherheitsspezialist von Airbus CyberSecurity, steht in unserem Portfolio am längsten für diesen Ansatz.
Unsere Aussagen belegen wir mit konkreten Ergebnissen: realen Installationen, ausgebildeten Ingenieuren und Zertifizierungen, die in regulierten Umgebungen zählen.
Zertifizierungskontext
Mehr als nur Vertrieb
Technologielebenszyklen, Einführungen und regionales Markenwachstum mit einem verantwortlichen lokalen Team.
✓Wir begleiten die Technologie mit Pre-Sales-Engineering, zertifizierten Schulungen, Workshops und Laborzugang.
✓Praxisnahe Labore, Simulationen, Cyber-Ranges und Übungen rund um reale Betriebsbedingungen.
✓Architekturprüfungen, Proof-of-Concept-Projekte und Stack-Validierung vor Kaufentscheidungen.
✓Konsolidierte monatliche Abrechnung, Pay-as-you-go-Dienste, Whitelabel-Optionen und SOC-Support rund um die Uhr.
✓Rekonstruktion von Vorfällen, Vorbereitung auf APT-Angriffe, Expertise zur Betrugsabwehr und Forschung zu wirksamen Schutzmaßnahmen.
✓Managed Security rund um die Uhr
Überwachung, Untersuchung und genehmigte Reaktion mit dem lokalen Partner – wobei die Servicegrenzen vor Beginn eines Vorfalls vereinbart werden.
Managed SOC kennenlernenEmpfohlener Referenzpreis für Endkunden · Mindestens 25 Geräte
Aktuelle Kampagnen
Q4-Prämienkatalog Q4 2026
Von 50 bis 500 verkauften Lizenzplätzen: Welche Prämie ist Ihr Ziel?
Prämie wählen
ZeroGap
Mit ZeroGap nutzen Sie die neue Lösung ohne Lizenzgebühr bis Ihre aktuelle Lizenz ausläuft.
Entdecken Sie ZeroGap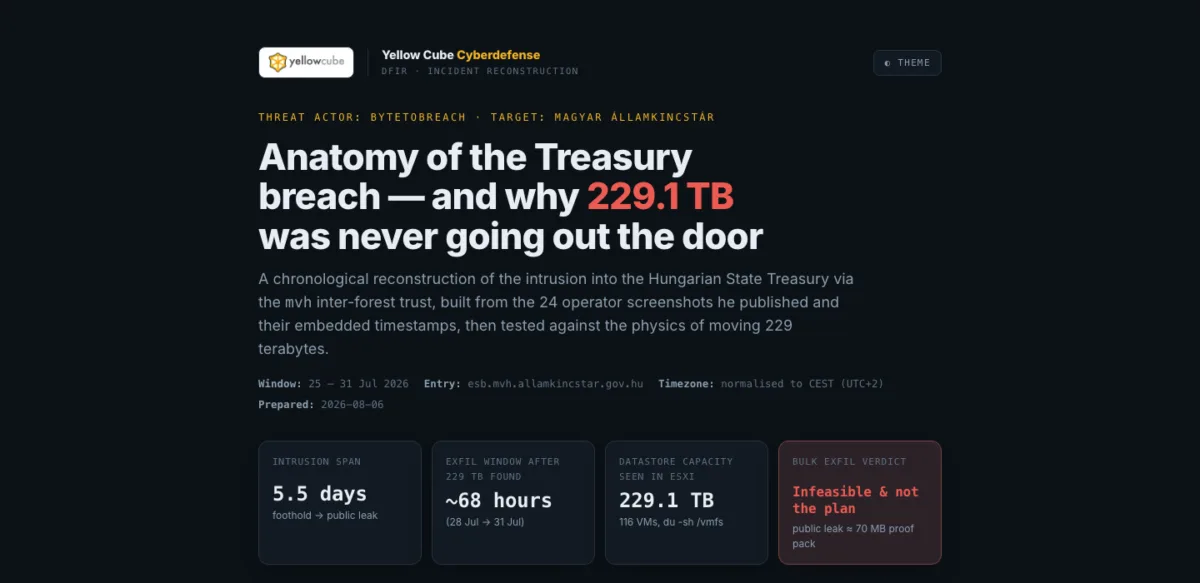
Neuer Bericht · Rekonstruktion des DFIR-Vorfalls
Nach dem Angriff auf Magyar Államkincstár veröffentlichte der Angreifer 24 Screenshots aus dem Netzwerk. Anhand ihrer Zeitstempel haben wir den Ablauf rekonstruiert: 5,5 Tage von einer neun Jahre alten WebLogic-Schwachstelle bis zum öffentlichen Datenleck, über eine unbeobachtete Vertrauensstellung zwischen Active-Directory-Gesamtstrukturen.
Zu jedem Schritt der Angriffskette zeigen wir eine Schutzmaßnahme, die ihn hätte stoppen können. Außerdem erklären wir, warum die genannten 229,1 TB das Netzwerk nie verlassen haben.
Wissensbasis · Cyber-Defense-Glossar
Klare, herstellerneutrale Erklärungen zu Cybersicherheitstechnologie, Bedrohungen, Abläufen und europäischer Regulierung.
Definitionen mit Quellen · Praxisbeispiele · Grenzen und verwandte Begriffe
Einen Begriff entdecken Security Operations und Managed Security
Ein Security Operations Center (SOC) besteht aus den Personen, Prozessen und Technologien, die für die kontinuierliche Überwachung der digitalen Umgebung einer Organisation sowie die Koordination von Erkennung, Untersuchung und Reaktion auf Sicherheitsvorfälle verantwortlich sind.
Klare Antworten
Das Betriebsmodell ist genauso wichtig wie die Technologie. Dies sind die Grenzen, die wir vor Beginn eines Projekts deutlich machen.
Wir sind ein Distributor mit umfassender technischer Expertise. Der lokale Partner führt die Kundenbeziehung. Yellow Cube unterstützt bei Herstellerauswahl, Architektur, Pre-Sales-Engineering und Schulungen und stellt das SOC für Managed Services bereit.
Nein. Stormshield ist der Hersteller, mit dem wir am längsten zusammenarbeiten. Seine Lösungen haben die größte installierte Basis in unserem Portfolio. Das Angebot umfasst jedoch die gesamte Sicherheitsarchitektur: Identitäten, Endgeräte, E-Mail, OT, Bedrohungsinformationen, Validierung und Sicherheitsbetrieb. Die Anforderungen bestimmen die Produktauswahl.
Gemeint sind Technologien, die den Anforderungen staatlicher und militärischer Stellen standhalten und deren Eigentumsverhältnisse und Lieferketten überprüfbar sind. Zertifizierungen wie NATO Restricted, EU Restricted und Common Criteria helfen bei der Bewertung von Zuständigkeit und langfristiger Kontrolle.
Den Vertriebskontakt (lead) erhält der Partner, der zur Region, Branche und Größe des Kunden passt. Yellow Cube arbeitet über das Partnernetzwerk und konkurriert nicht um registrierte Geschäftschancen seiner Partner.